
Solo el 16,7% de las corredurías de bolsa publican datos sobre inversión en protección de información
Los ataques cibernéticos dirigidos contra corredurías de bolsa y otras instituciones financieras continúan sin cesar. La Agencia de Seguridad Financiera, la institución encargada de respaldar la seguridad en los incidentes de hacking en el sector financiero, también ha resultado expuesta a ciberataques. En medio de la intensificación de amenazas de hacking, se ha comprobado que ocho de cada diez corredurías de bolsa no divulgan información alguna sobre la situación de protección de datos personales. En particular, algunas corredurías redujeron su tasa de inversión en protección de información a pesar de haber registrado ganancias récord el año pasado y en el primer semestre de este año, impulsadas por el auge del mercado bursátil.
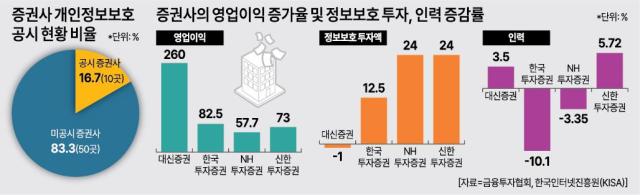
Segun la Asociación de Inversión Financiera y el Instituto Coreano de Promoción de Internet (KISA), de las 60 corredurías de bolsa domésticas, solo 10, que representan el 16,7% del total, han divulgado información sobre inversión en protección de información, personal especializado y certificaciones conexas. Si se reduce el ámbito a las 10 principales corredurías según el capital social, solo 6 participaron en la divulgación de información sobre ciberseguridad: Korea Investment, Shinhan Investment, NH Investment, KB, Hana y Daishin Securities.
Entre las corredurías que divulgaron detalles de inversión en seguridad de la información, Korea Investment Securities ejecutó la mayor inversión, con 18.800 millones de wones. Le siguieron Shinhan Investment Securities (17.100 millones de wones), NH Investment Securities (12.400 millones de wones), KB Securities (12.200 millones de wones), Hana Securities (10.000 millones de wones) y Daishin Securities (5.600 millones de wones).
Por el contrario, entre las principales corredurías, Mirae Asset Securities y Kiwoom Securities proporcionaron información a través de informes de gestión ESG, aunque a un nivel limitado. Mirae Asset Securities indicó que la proporción de protección de información respecto a la inversión en tecnología de la información el año pasado fue de aproximadamente el 10%, mientras que Kiwoom Securities reportó el 7,32%. Samsung Securities y Meritz Securities ni siquiera proporcionan esta información.
De las cuatro corredurías en las que fue posible evaluar la situación de protección de datos personales—Daishin, Shinhan Investment, Korea Investment y NH Investment Securities—la proporción de inversión en seguridad respecto al aumento promedio del beneficio operativo se redujo al 1,76% el año pasado, frente al 3,46% del año anterior, una disminución de 1,76 puntos porcentuales. Durante el mismo período, la tasa promedio de aumento del beneficio operativo de estas cuatro corredurías alcanzó el 118,5%.
Por empresa, Daishin Securities registró un aumento del beneficio operativo consolidado del 260,5% el año pasado, alcanzando 301.400 millones de wones en comparación con el año anterior, pero su inversión en protección de información se redujo en un 1%, llegando a 5.586 millones de wones. La proporción de inversión en protección de información respecto a la inversión total en tecnología de la información aumentó levemente del 8,2% en 2024 al 8,3% el año pasado, pero esto se debió al impacto de una reducción más significativa en la inversión total en tecnología de la información. Daishin Securities experimentó recientemente la fuga de información personal y crediticia de 38.490 clientes.
Korea Investment Securities también registró un aumento del 82,5% en su beneficio operativo el año pasado respecto al año anterior, pero su inversión en protección de información solo creció un 12,5%. El personal dedicado a protección de información también se redujo en un 10,1%, pasando de 41,7 empleados a 37,5. NH Investment Securities y Shinhan Investment Securities aumentaron su inversión en protección de información en un 24% cada una, mientras que sus beneficios operativos se incrementaron en 57,7% y 73% respectivamente.
El mercado de datos personales del sector financiero se clasifica como un "mercado de limones" típico—aquel donde predominan productos de baja calidad debido a la información asimétrica—. Esto ocurre porque operan completamente la asimetría de información, la opacidad de la calidad y los mecanismos de selección adversa. Si las instituciones financieras no divulgan su presupuesto y personal dedicado a proteger datos personales, la situación de gestión organizacional, la respuesta ante incidentes de fuga y las medidas de prevención de recurrencia, los clientes no pueden distinguir entre instituciones financieras que invierten pasivamente en seguridad.
Un funcionario de una corredería que pidió anonimato afirmó: "La inversión en seguridad de datos personales no recibe atención hasta que ocurre un incidente de hacking, por lo que las instituciones financieras no se esfuerzan por construir centros de seguridad propios ni por designar un director ejecutivo de información de seguridad dedicado". Agregó: "Dado que los datos personales del sector financiero probablemente incluyen información sensible como números de cuenta, existe un alto riesgo de ser explotados en estafas de voz o delitos secundarios, por lo que deben divulgarse públicamente diversos indicadores de evaluación, incluyendo el nivel de gestión de proveedores externos y los avances en la corrección de vulnerabilidades de seguridad".
Según las autoridades financieras, desde finales de agosto hasta la actualidad se han registrado 40 incidentes de hacking en un total de 37 instituciones financieras, resultando en la fuga de aproximadamente 473.000 registros de datos personales. El gobierno tiene previsto revisar la seguridad general del sector financiero antes del 31 del próximo mes y posteriormente determinar el nivel de sanciones.
* Este artículo ha sido traducido por IA.