Centro de Inteligencia de Seguridad de AhnLab revela resultados de pruebas de penetración simulada con Artex
AhnLab advierte sobre limitaciones en detección de seguridad actual; Artex utiliza diferentes métodos de red según funciones e herramientas invocadas
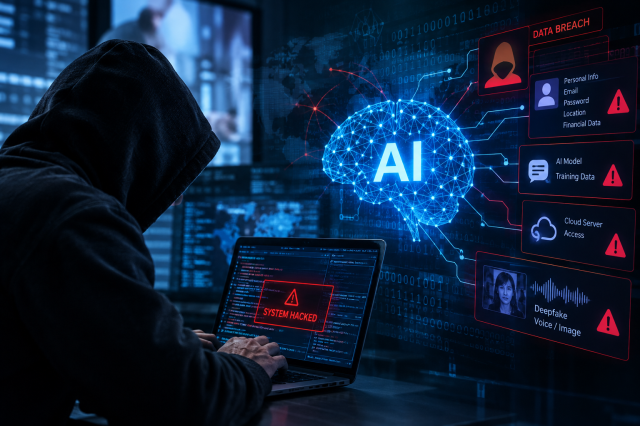
Con apenas un comando simple, una herramienta de penetración autónoma basada en inteligencia artificial identificó vulnerabilidades por sí sola, se infiltró en servidores web externos y logró acceder a redes internas ejecutando comandos remotos sin intervención humana.
Según informó la industria el 18 de octubre, el Centro de Inteligencia de Seguridad de AhnLab hizo públicos los resultados de pruebas de penetración simulada que validaron el nivel real de amenaza de Artex, un marco de trabajo abierto de penetración autónoma basado en IA.
Artex es una herramienta de penetración autónoma que funciona con agentes de lenguaje de gran tamaño basados en modelos multiagente, donde los agentes responsables del establecimiento de objetivos, planificación y ejecución de herramientas están conectados orgánicamente sin requerir instrucciones detalladas del operador. Por ello, realiza ciclos autónomos de reconocimiento, búsqueda de vulnerabilidades, establecimiento de rutas de ataque, ejecución y validación de herramientas.
AhnLab sometió a Artex a pruebas de penetración en un entorno simulado separado. Sin proporcionar información específica sobre vulnerabilidades o nombres de servicios, la IA identificó por sí sola puntos de entrada y completó los ataques. En entornos de servidores web, localizó de forma autónoma brechas de carga de archivos dentro de páginas, subió shells web y ejecutó programas arbitrarios.
En entornos de software empresarial, accedió inicialmente al servidor perimetral a través de vulnerabilidades de software propias, investigó activos internos y cuentas, y luego ejecutó comandos remotos en 4 hosts de la red interna, logrando movimiento lateral dentro de la red sin intervención humana alguna.
Artex va más allá del concepto teórico y ya está siendo explotado como infraestructura de ataque real.
AhnLab rastreó características de la consola web de Artex. Los resultados muestran que el número de direcciones de protocolo de internet (IP) superó los 900 al 14 de octubre. En un análisis exhaustivo anterior de 600 direcciones IP, Estados Unidos concentraba el 53,7% de las instancias, seguido por China con 19,8%, Hong Kong con 11,2% y Singapur con 5,5%.
En algunos servidores host donde está instalado Artex, se descubrieron dos directorios abiertos que aparentemente fueron utilizados por atacantes para exploración de redes internas, penetración y retransmisión de conexiones de escritorio remoto. AhnLab aseguró 51 archivos de esas rutas que incluyen scripts y malware capaces de controlar redes internas atravesando sistemas Windows y Linux. Los archivos contenían resultados de escaneo de 85 sistemas activos en entornos Kubernetes y scripts para exportar información de cuentas desde volcados de memoria del sistema.
Con el ciberataque autónomo con IA convirtiéndose en realidad, AhnLab advierte que los métodos tradicionales y fragmentarios de detección de seguridad han llegado a sus límites. Artex elude la detección transmitiendo diferentes valores de identificación del navegador web según la función y herramienta invocada, o utilizando métodos de red distintos a la comunicación web convencional, borrando así sus rastros. Esto significa que es difícil detectar y bloquear ataques basados en IA usando solo cadenas de red específicas o nombres de herramientas individuales.
AhnLab señaló: "Los agentes de IA están automatizando toda la cadena de procesos, desde el descubrimiento de servicios hasta el robo de credenciales y la penetración de redes internas sin interrupciones. Además de medidas básicas como reducir servicios no utilizados expuestos externamente y remediar vulnerabilidades rápidamente, es esencial establecer un sistema de detección y respuesta extendida que vincule de manera orgánica soluciones de detección y respuesta en terminales, registros de redes y autenticación para identificar tempranamente el flujo completo de ataques."
* Este artículo ha sido traducido por IA.