Ataque de hackeo contra sitio web de servicio de notificaciones móviles
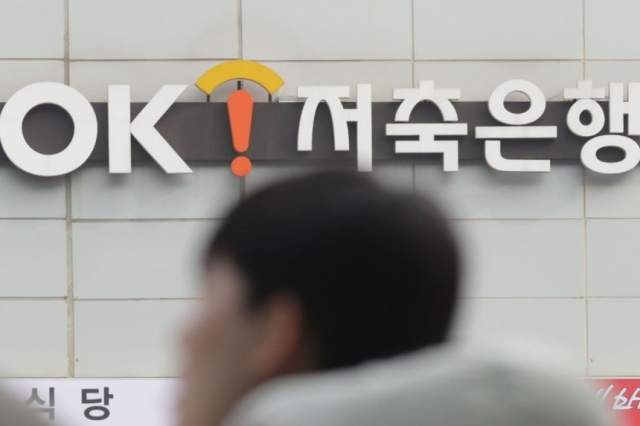
Según informó el sector financiero el 16 de octubre, OK Banco de Ahorros descubrió durante una auditoría integral de sistemas realizada hasta el 15 de octubre que su portal de servicios de notificaciones móviles había sido objeto de un ataque de hackeo.
El ataque ocurrió entre las 3:32 y aproximadamente las 7:32 del 15 de octubre, extendiéndose durante un período de cuatro horas. La información filtrada incluye nombres de clientes, números de cuenta, nombres de productos, saldos disponibles, tasas de interés y fechas de últimas transacciones.
OK Banco de Ahorros determinó que la dirección de protocolo de internet (IP) utilizada en este ataque es diferente de las direcciones IP sospechosas de hackeo compartidas previamente por la Agencia de Seguridad Financiera. La entidad reportó el incidente a la Comisión de Supervisión Financiera y notificó a los clientes afectados mediante mensajes de texto y correo electrónico.
La institución informó que ha completado medidas de respuesta posteriores, incluyendo el bloqueo de direcciones IP sospechosas, parches de lógica defensiva de consulta de cuentas, e implementación urgente de soluciones de detección y bloqueo de actividades anómalas. Actualmente no se reportan nuevos intentos de acceso no autorizados.
Anteriormente, OK Banco de Ahorros anunció el 12 de octubre que el portal de solicitud de créditos había sido comprometido, resultando en la filtración de información de 250 clientes, incluyendo nombres, fechas de nacimiento, direcciones, ingresos anuales y montos de crédito solicitado.
Un portavoz de OK Banco de Ahorros declaró: "Tras identificar la filtración inicial el 12 de octubre, completamos las medidas de respuesta de emergencia; sin embargo, durante la realización de una revisión integral de nuestros sistemas, confirmamos la existencia de filtraciones adicionales. Ofrecemos nuestras más sinceras disculpas a nuestros valiosos clientes por las molestias causadas".
* Este artículo ha sido traducido por IA.