
El atacante cambió direcciones IP para atacar instituciones financieras; la Comisión de Supervisión Financiera distribuyó las direcciones IP de ataque a 500 empresas
Bancos y compañías de tarjetas completarán inspecciones de emergencia hasta el 6 de octubre; bolsas de valores, seguros y otras empresas hasta el 8 de octubre
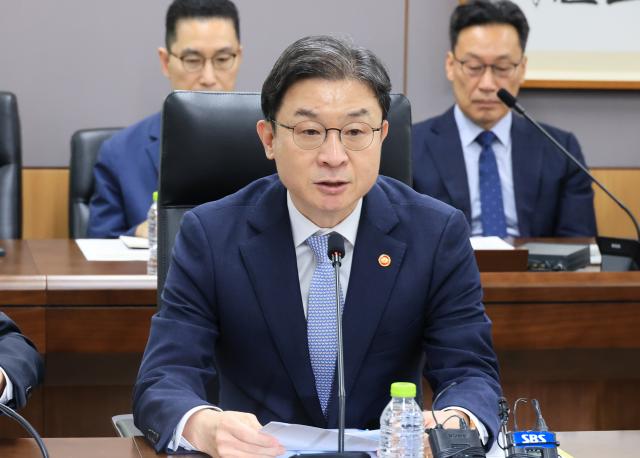
Los recientes ataques cibernéticos contra el sector financiero revelan que un mismo atacante ha utilizado herramientas de inteligencia artificial para perpetrar ataques masivos automatizados contra múltiples instituciones financieras. Las autoridades financieras han compartido con aproximadamente 500 empresas del sector financiero las direcciones de protocolo de internet (IP) del atacante y recomendaciones de seguridad, iniciando inspecciones de emergencia.
Según informó hoy la autoridad financiera, en los incidentes de violación de seguridad que afectaron a siete instituciones financieras —Shinhan, KB Kookmin, Hana, BNK Pusan Bank, así como Yegaram y Welcome Savings Bank, además de Hyundai Capital— se detectaron múltiples direcciones IP que se presume fueron utilizadas por el mismo atacante.
Se ha determinado que el atacante modificó continuamente su dirección IP mientras atacaba a diversas instituciones financieras. Las autoridades financieras creen que el atacante empleó herramientas de inteligencia artificial para ejecutar ataques automatizados masivos contra múltiples instituciones financieras.
De hecho, según los datos que Shinhan Bank reportó al Parlamento Nacional, en el incidente de ciberataque a Shinhan Bank se utilizaron direcciones IP de múltiples países, incluyendo Corea del Sur, Estados Unidos, Japón, Hong Kong, Singapur, Vietnam, Tailandia y Reino Unido.
En Shinhan Bank, la información se filtró a través de sistemas complementarios utilizados por empleados y coordinadores de préstamos. Sin embargo, los servicios de banca por internet y banca móvil no fueron afectados, y no se reportaron pérdidas económicas.
Las autoridades financieras clasificaron este incidente de ciberataque en tres categorías principales: servicios de consulta de información, servicios de apoyo a operaciones de empleados y servicios de sitios web, para coordinar la respuesta correspondiente.
En los servicios de consulta de información, se identificó que los sistemas fueron desarrollados de manera defectuosa, permitiendo consultas sobre solicitudes de préstamo e información de ejecutivos corporativos sin pasar por procedimientos de verificación de identidad. Las autoridades ordenaron que se realizara un análisis exhaustivo de todos los servicios con autenticación deficiente, corrigiendo los errores o bloqueando los servicios según sea necesario.
En los servicios de apoyo a operaciones de empleados utilizados por banqueros privados (PB) y gestores de relaciones corporativas (RM), se determinó que la información fue sustraída debido a la ausencia de controles de acceso en dispositivos móviles o la falta de medidas adecuadas contra vulnerabilidades web que permitían acceso no autorizado. En consecuencia, las instituciones financieras deben reforzar los controles para permitir acceso únicamente desde dispositivos previamente registrados e mejorar inmediatamente los servicios web vulnerables.
En los servicios de sitios web, la investigación reveló que los hackers aprovecharon vulnerabilidades de seguridad conocidas para instalar código malicioso y sustraer archivos de registro que contenían información de clientes. Las autoridades ordenaron que se remedien inmediatamente las vulnerabilidades relacionadas o se bloqueen los servicios si es necesario.
La Comisión de Supervisión Financiera ha distribuido a aproximadamente 500 instituciones del sector financiero las direcciones IP utilizadas en este ataque y recomendaciones de seguridad, ordenando la realización de inspecciones de emergencia. Los bancos y compañías de tarjetas deben completar sus inspecciones antes del 6 de octubre, mientras que las bolsas de valores, aseguradoras, bancos de ahorro, operadores de finanzas electrónicas y otras entidades deberán terminar antes del 8 de octubre.
Las instituciones financieras deben realizar inspecciones siguiendo una lista de verificación compuesta por 12 elementos, que incluye el bloqueo de direcciones IP de ataque, investigación de daños, identificación de activos y servicios de tecnología expuestos externamente, así como verificación de fortalecimiento de seguridad. Cualquier deficiencia detectada debe subsanarse inmediatamente.
Las autoridades financieras tienen la intención de realizar inspecciones presenciales en las instituciones afectadas por incidentes de violación de seguridad y compartir con todo el sector financiero los factores de vulnerabilidad identificados y casos de mejora resultantes de las inspecciones, con el propósito de prevenir la recurrencia de incidentes similares.
Las autoridades financieras han celebrado un total de tres reuniones de respuesta a situaciones de emergencia desde la ocurrencia del incidente de ciberataque hasta hoy. En la reunión de hoy participaron presidentes de asociaciones del sector financiero y ejecutivos de las instituciones financieras afectadas para discutir medidas de respuesta.
Lee Eok-won, presidente de la Comisión de Servicios Financieros, enfatizó que "es el momento en que todo el sector financiero debe reconocer la gravedad de la situación actual y mantener el más alto nivel de vigilancia", instando a realizar inspecciones exhaustivas de seguridad y medidas de protección del consumidor.
* Este artículo ha sido traducido por IA.