
Desde 2024, se registran 14 incidentes de fraude electrónico; la banca lidera con 6 casos
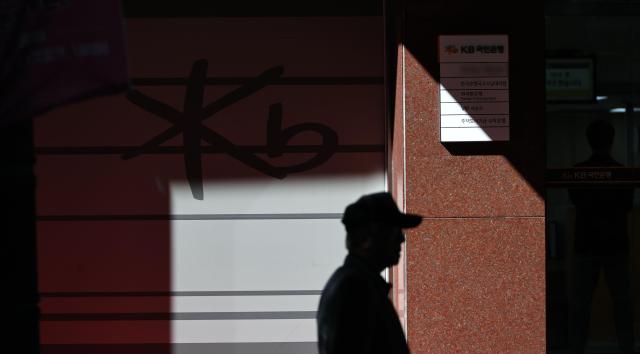
Sucursal del KB Kookmin Bank en Seúl el 2 de octubre, tras producirse fugas de información de clientes por ciberataques en Shinhan Bank y KB Kookmin Bank. [Foto: Yonhapnews]
Confirmó que este año iM Bank y Banco de Ahorros Baro sufrieron incidentes de infección por código malicioso. Ante los continuos ciberataques dirigidos a instituciones financieras, existe preocupación de que los incidentes de fraude electrónico puedan aumentar.
Según datos proporcionados por la Autoridad de Supervisión Financiera (FSS) al despacho del diputado Park Jun-tae, del Partido Poder Popular, a través del Comité de Asuntos Políticos de la Asamblea Nacional el 4 de octubre, iM Bank sufrió un ataque al sistema de detección de transacciones anómalas (FDS) explotando vulnerabilidades a través de infección de código malicioso el 28 de agosto pasado.
Banco de Ahorros Baro experimentó un incidente el 12 de abril en el que se filtraron datos de empleados y funcionarios debido a la infección de código malicioso. Sin embargo, en ambos casos no se reportaron interrupciones de servicio ni fugas de información de clientes.
Desde enero de 2024 hasta finales de agosto de este año, se registraron un total de 14 incidentes de fraude electrónico en el sector financiero reportados a la FSS. Por sector, la banca registró el mayor número con 6 casos, seguida de seguros con 4, financieras especializadas en crédito con 2, y valores y bancos de ahorros con 1 cada uno.
En el sector bancario, SC Bank sufrió ataques cibernéticos explotando vulnerabilidades de seguridad en dos ocasiones: el 16 de enero de 2024 y el 16 de mayo del año anterior. iM Bank también fue atacado explotando vulnerabilidades de seguridad el 24 de noviembre de 2024.
También se registraron ataques que interrumpieron servicios u obstaculizaron el acceso. El Woori Bank experimentó retrasos en el acceso a banca por internet en sucursales extranjeras debido a ataques de denegación de servicio en febrero de 2024, y en octubre del mismo año el servicio de login de banca del KB Kookmin Bank se vio afectado por el mismo tipo de ataque.
En el sector de valores, Nomura Financial Investment sufrió infección de código malicioso en mayo del año anterior, lo que impidió a algunos empleados acceder a los sistemas.
Las aseguradoras también registraron daños. KB Life Insurance y Mitsui Sumitomo Insurance fueron víctimas de ataques cibernéticos que explotaban vulnerabilidades de seguridad, y Axa Insurance sufrió ataques de denegación de servicio en agosto del año anterior que hicieron inaccesible su sitio web.
Seoul Guarantee Insurance sufrió una infección de ransomware en julio del año anterior que causó fallas en el servidor, dejando los servicios interrumpidos durante 64 horas y 31 minutos. Los pagos de indemnización a consumidores por este incidente ascendieron a 11,91 millones de wones.
El sector de financieras especializadas en crédito experimentó daños de mayor magnitud. Lotte Card sufrió un incidente en agosto del año anterior en el que se filtraron datos de crédito de 2,97 millones de clientes debido a infección de código malicioso. Hana Card experimentó retrasos en el acceso al servicio Hana Money debido a ataques de denegación de servicio en junio del año anterior.
En el sector de empresas de pagos electrónicos, se registraron 6 incidentes de fraude al cierre de agosto de este año. En agosto pasado, Toss Payments y Co.Em Payments sufrieron consecutivamente ataques cibernéticos explotando vulnerabilidades de seguridad. En Toss Payments, 2.671 registros de información de clientes fueron expuestos.
Aunque las autoridades financieras han instado continuamente a las instituciones financieras a reforzar sus sistemas de protección de información, existe creciente preocupación mientras las técnicas de ciberataque se vuelven cada vez más sofisticadas. En particular, tras el comienzo de los ataques a Shinhan Bank hace aproximadamente un mes, la brecha de seguridad se ha extendido desde los principales bancos comerciales hacia bancos de ahorros y empresas de capital, lo que ha llevado a las autoridades y al sector a tomar medidas de respuesta integral.
El diputado Park Jun-tae enfatizó que "las autoridades financieras no deben limitarse a repetir llamados para reforzar la seguridad, sino que deben realizar una revisión exhaustiva de las causas de los incidentes de fraude y las brechas en los sistemas de seguridad del sector financiero", y agregó que "dado que las técnicas de ataque, como el hacking automatizado usando inteligencia artificial, evolucionan rápidamente, es necesario construir un sistema de respuesta proactivo en lugar de reparación posterior".
* Este artículo ha sido traducido por IA.