
Acceso externo anómalo en API de consulta de pedidos detectado el 27 de agosto
29CM excluye información de pago, credenciales de cuenta; notifica a KISA y bloquea acceso
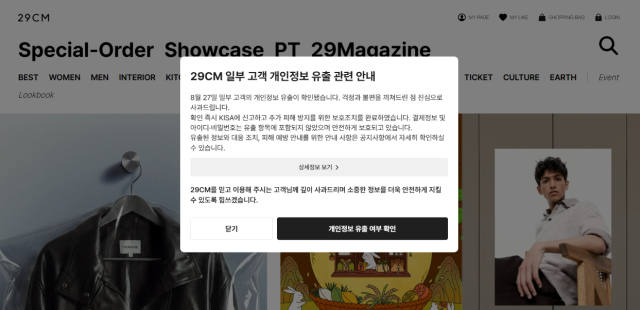
[Foto=Captura de pantalla del sitio web de 29CM]
La plataforma de moda y estilo de vida 29CM, operada por Musinsa, ha sufrido una fuga de datos personales de 159.852 clientes. De estos registros, aproximadamente 20.000 incluyen no solo nombres, sino también direcciones de correo electrónico, números telefónicos e información de envío.
Según informó 29CM el 30 de agosto, el 27 de agosto se registró un acceso externo anómalo a la función de integración de programación de aplicaciones (API) utilizada para consultar información de pedidos, lo que provocó la fuga de datos personales de algunos clientes.
La información comprometida incluye 138.841 registros con nombres y 21.011 registros que contienen nombres, direcciones de correo electrónico, números de teléfono móvil e información de envío, totalizando 159.852 registros.
Sin embargo, la empresa aclaró que la información de pago y datos de cuenta como identificadores y contraseñas no fueron incluidos en esta fuga de datos.
29CM procedió a bloquear la ruta de acceso comprometida tras confirmar el acceso anómalo y notificó voluntariamente a la Agencia Coreana de Promoción de la Tecnología de la Información (KISA) sobre la fuga de datos personales.
Los clientes afectados fueron informados sobre los elementos específicos expuestos y las medidas de prevención contra daños secundarios. 29CM publicó un aviso relacionado en su sitio web el 29 de agosto.
Los clientes pueden verificar directamente si su información personal fue expuesta y qué elementos fueron comprometidos a través de autenticación en el sitio web. El servicio de consulta estará disponible durante 30 días a partir de la fecha de publicación del aviso.
29CM recomendó a los clientes que tengan cuidado con mensajes de texto, llamadas telefónicas y correos electrónicos que hagan referencia a historial de pedidos e informen sobre errores de pago, reembolsos o envío. La empresa también aclaró que nunca solicita contraseñas o números de autenticación a través de mensajes de texto o correo electrónico.
Asimismo, la compañía recomendó cambiar las contraseñas en caso de que se utilicen las mismas en otros sitios web, así como eliminar o actualizar cualquier información personal que haya sido incluida en notas de solicitud de envío.
29CM declaró: "Tomamos este asunto con la máxima seriedad" y agregó: "Realizaremos una revisión exhaustiva de nuestros sistemas de seguridad y procedimientos de gestión para proteger mejor la información personal de nuestros clientes y nos esforzaremos al máximo por prevenir futuros incidentes".
* Este artículo ha sido traducido por IA.