
Organismos públicos, instituciones financieras y grandes empresas utilizan Java en sistemas críticos; una vulneración podría comprometer redes internas y servicios esenciales
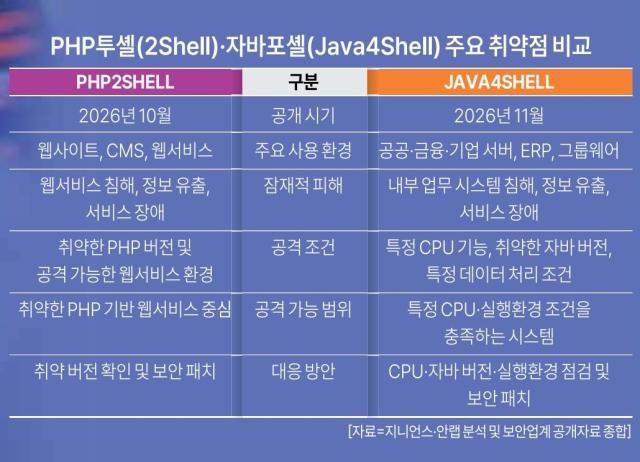
Según Ahnlab, la explotación requiere procesadores específicos y condiciones particulares de procesamiento de datos; los escenarios de ataque real son limitados
EastSecurity despliega escáner de auditoría especializado para identificar versiones vulnerables y recomienda aplicar parches de seguridad
El sector de la ciberseguridad en Corea del Sur ha activado una respuesta urgente tras descubrirse una vulnerabilidad de alto riesgo en Java, el lenguaje de programación ampliamente utilizado en los sistemas críticos de organismos públicos y empresas. Aunque Java está muy presente en las operaciones fundamentales del sector público, las instituciones financieras y las grandes corporaciones, se espera que el impacto sea menor que el de vulnerabilidades anteriores en PHP, ya que la explotación requiere condiciones específicas de entorno.
El Ministerio de Ciencia y Tecnología de la Información y Comunicaciones y la Agencia Coreana de Internet y Seguridad (KISA) recomendaron el 18 de noviembre auditorías urgentes y actualizaciones de seguridad tras detectarse una vulnerabilidad en OpenJDK, el entorno de ejecución de Java. La vulnerabilidad identificada surge cuando se procesa entrada de datos anómala desde fuentes externas, provocando corrupción de memoria. En algunas aplicaciones, un atacante podría ejecutar remotamente código malicioso arbitrario sin pasos de autenticación adicionales, lo que potencialmente derivaría en incidentes de seguridad.
Java se utiliza en el desarrollo y ejecución de diversos programas, incluidos servicios web, herramientas de trabajo colaborativo y sistemas de gestión integral de recursos empresariales (ERP). Su uso está ampliamente extendido en instituciones públicas y privadas de todo el país.
Según el informe estadístico de la Administración de Seguridad y Administración Pública «2026 Report on the Status of Public Sector Information Resources Based on Government-wide EA» (Estudio de estadísticas sobre los recursos de información del sector público en 2026 basado en EA de todo el gobierno), de los 15.618 sistemas de información pública existentes a finales del año anterior, 11.132 utilizaban Java como lenguaje de desarrollo, representando el 71,28% del total. Según la encuesta de 2023 sobre la situación de la industria de software del Instituto de Políticas de Software (SPRi), Java contaba con 204.800 profesionales especializados en su desarrollo, la cifra más elevada entre todos los lenguajes de programación evaluados.
El Ministerio de Ciencia y Tecnología y KISA instaron a realizar auditorías prioritarias en servicios expuestos a internet, herramientas de colaboración empresarial, sistemas ERP y plataformas de operaciones críticas, así como a aplicar actualizaciones de seguridad con celeridad.
Genius, empresa especializada en ciberseguridad, ha analizado que esta vulnerabilidad podría afectar a redes internas corporativas y sistemas de operaciones críticas. Si un sistema fundamental basado en Java fuera comprometido, el daño podría expandirse hasta alcanzar el control de la red interna, fuga de datos financieros e información personal, e interrupción de servicios esenciales.
Sin embargo, no todos los sistemas que utilizan Java se ven afectados por esta vulnerabilidad. El ataque únicamente es viable en servidores que poseen procesadores con funcionalidades específicas, ejecutan versiones vulnerables de Java y procesan datos externos de forma particular.
Yang Ha-young, director de ASEC en Ahnlab, explicó: «Esta vulnerabilidad puede explotarse cuando un servidor equipado con procesadores que soportan funcionalidades específicas ejecuta una versión vulnerable de Java y procesa datos externos de una manera determinada».
El sector de la seguridad informática evalúa que las condiciones técnicas necesarias para explotar esta vulnerabilidad son más rigurosas que las requeridas en casos anteriores de vulnerabilidades de PHP, lo que limita significativamente los entornos en los que un ataque sería viable. Según Ahnlab, hasta la fecha del 18 de noviembre no se han reportado públicamente casos de explotación real de esta vulnerabilidad.
EastSecurity, filial especializada en seguridad de Eastsoft, ha desplegado de manera urgente un escáner de auditoría personalizado que permite a empresas e instituciones públicas identificar entornos de Java vulnerables. EastSecurity ha enfatizado la necesidad de auditar no solo servidores externos, sino también entornos de ejecución de Java integrados en sistemas internos de operaciones y software comercial.
Shim Ki-beom, director del Laboratorio de Investigación en Tecnología de Seguridad de EastSecurity, declaró: «Puesto que Java se utiliza ampliamente en sistemas de operaciones críticas en empresas e instituciones públicas, dejar estas vulnerabilidades sin atender podría ocasionar una propagación generalizada del daño». Agregó: «Estamos apoyando la identificación rápida de entornos vulnerables, monitoreando continuamente las amenazas relacionadas y proporcionando información de respuesta».
* Este artículo ha sido traducido por IA.