
Oracle publica parches de seguridad para 11 vulnerabilidades en Java SE; existe riesgo de ataques remotos sin autenticación
El 71,28 % de los sistemas públicos de información surcoreanos utiliza Java, ampliando significativamente el alcance respecto a la vulnerabilidad de PHP detectada el mes anterior
La Oficina de Seguridad Nacional convoca reunión de emergencia; el Ministerio de Ciencia y Tecnología e KISA recomiendan actualizaciones inmediatas
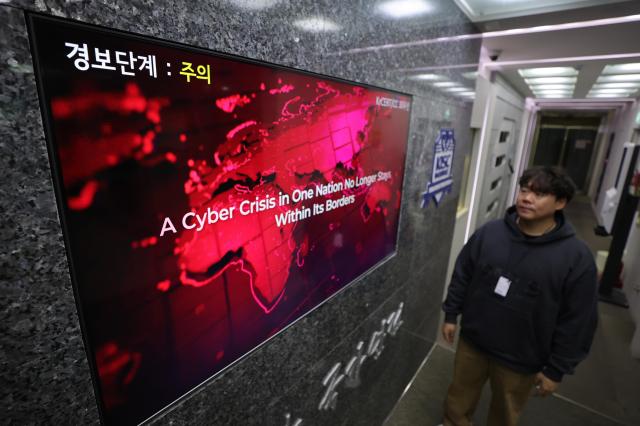
Se han detectado vulnerabilidades críticas de seguridad en Java, un lenguaje de programación ampliamente utilizado en los sistemas de información esencial de instituciones públicas y empresas. Este hallazgo ocurre aproximadamente un mes después de que se descubriera una vulnerabilidad grave en PHP, un lenguaje para desarrollo web. Dado que más del 70 % de los sistemas públicos de información surcoreanos utiliza Java como lenguaje de desarrollo, el gobierno ha convocado una reunión de emergencia en las esferas pública, empresarial y militar para revisar los protocolos de respuesta. El Ministerio de Ciencia y Tecnología de la Información y Comunicación y el Instituto de Promoción de Internet de Corea del Sur (KISA) han recomendado actualizaciones de seguridad inmediatas.
Según informó la industria de tecnología de la información el 18 de este mes, la empresa estadounidense Oracle hizo pública el 17 de este mes (hora local) una actualización de seguridad que corrige 11 vulnerabilidades en Java Standard Edition (Java SE).
Java es un lenguaje de programación utilizado en diversos sistemas empresariales, como servicios web, sistemas de agrupación de trabajo y sistemas de gestión integral de recursos empresariales (ERP). Una de las vulnerabilidades críticas identificadas es conocida como «Java4Shell». La empresa de seguridad estadounidense Calif ha evaluado el nivel de riesgo en 9,2 puntos sobre una escala de 10 según el sistema de evaluación de vulnerabilidades comunes (CVSS) con estándar 4.0. Esta vulnerabilidad representa un problema de corrupción de memoria que ocurre cuando el entorno de ejecución de Java procesa datos anómalos. Existe preocupación de que, bajo ciertas condiciones, pueda ser explotada para ejecutar código malicioso de forma remota sin necesidad de autenticación.
Según el informe estadístico «Situación de recursos de información en el sector público basada en Arquitectura Empresarial del Gobierno Integral 2026», elaborado por el Ministerio del Interior y Seguridad y el Instituto de Promoción de la Sociedad de Información Inteligente (NIA), al cierre del año pasado, de 15.618 sistemas públicos de información, 11.132 (71,28 %) utilizaban Java como lenguaje de desarrollo. Los sistemas que utilizaban PHP eran 1.027 (6,58 %), es decir, los sistemas basados en Java superaban en más de diez veces a los de PHP.
Cuando se detectó la vulnerabilidad de PHP el mes anterior, el Ministerio del Interior y Seguridad explicó que la mayoría de los sistemas de información del gobierno estaban desarrollados sobre la base de Java, por lo que el impacto resultaría limitado. En ese momento, tras inspeccionar 217 sistemas de información bajo su jurisdicción, se confirmó que no existían sistemas basados en PHP. Sin embargo, aproximadamente un mes después, con el descubrimiento de vulnerabilidades críticas en Java, ha aumentado la necesidad de realizar inspecciones exhaustivas de seguridad en las redes informáticas públicas.
El gobierno ha tomado medidas al respecto. La Oficina de Seguridad Nacional de la Presidencia convocó el 17 de este mes una «Reunión de emergencia en materia de ciberseguridad del sector público, privado y militar», en la cual se revisó la situación de uso de Java en los ámbitos público, privado y de defensa, así como los protocolos de respuesta ante actualizaciones de seguridad. Los organismos relacionados acordaron intercambiar información sobre amenazas y medidas implementadas, y coordinar una respuesta conjunta. Anteriormente, el Centro Nacional de Ciberseguridad de la Agencia Nacional de Inteligencia también recomendó a las instituciones públicas que realizasen inspecciones preventivas y se preparasen para responder.
El Ministerio de Ciencia y Tecnología de la Información y Comunicación e KISA recomendaron el mismo día realizar inspecciones de emergencia y aplicar actualizaciones respecto a las vulnerabilidades en OpenJDK, el entorno de ejecución de Java. Orientaron sobre la necesidad de inspeccionar en primer lugar servicios disponibles en internet, así como sistemas de trabajo esencial como agrupaciones de trabajo y ERP, e indicaron que se aplicasen parches de seguridad de manera inmediata.
Dado que Java se encuentra integrado en otros programas informáticos y equipos, es necesario verificar el entorno de ejecución de cada sistema individual. También es preciso inspeccionar si la actualización se ha reflejado efectivamente en los servicios reales después de aplicar el parche. El Ministerio de Ciencia y Tecnología de la Información y Comunicación e KISA publicaron avisos de seguridad en el portal de protección digital y proporcionaron orientaciones sobre medidas de seguridad a operadores de infraestructuras críticas de tecnología de la información, empresas certificadas en gestión de seguridad de sistemas de información (ISMS) y empresas que han notificado un oficial de seguridad de la información (CISO).
* Este artículo ha sido traducido por IA.