
vAegis y RedCastle disponibles de forma gratuita durante un período determinado mediante solicitud en el sitio web, con políticas personalizadas según el entorno
Defensa multicapa de dos fases: desde la aplicación de reglas de respuesta a solicitudes de ataque hasta el control de comportamiento a nivel de kernel
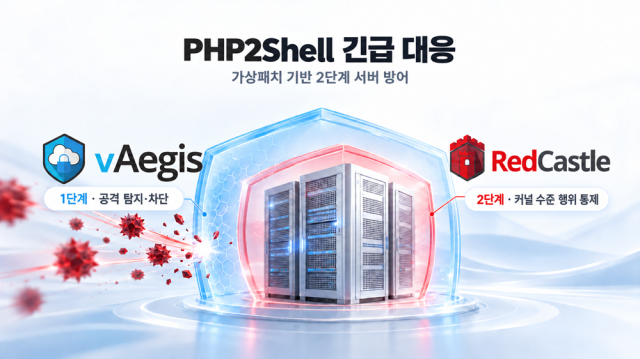
SGA Solutions anunció el 28 de octubre su respuesta ante la vulnerabilidad de seguridad de PHP recientemente divulgada conocida como ‘PHP2Shell’, implementando medidas de apoyo de emergencia utilizando sus soluciones. Basándose en el antivirus de servidor ‘vAegis’ y la solución de seguridad de servidor ‘RedCastle’, la empresa proporciona un enfoque de defensa multicapa mediante parches virtuales que limitan los ataques aplicando reglas y políticas de seguridad sin modificar directamente el código.
PHP2Shell es una vulnerabilidad de alto riesgo descubierta en el motor PHP ampliamente utilizado en servicios web. Los atacantes pueden ejecutar código de forma remota sin autenticación. Si el ataque tiene éxito, puede llevar a la instalación de webshells, fuga de información de clientes, modificación de sitios web e infiltración de redes internas. En el extranjero se han reportado intentos de ataque relacionados, y la Agencia de Promoción de Internet de Corea (KISA, por sus siglas en inglés) ha recomendado que las empresas que utilizan PHP apliquen actualizaciones de seguridad rápidas y medidas de respuesta.
La medida prioritaria para resolver la vulnerabilidad es la actualización de seguridad. Las versiones parcheadas son PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 y posteriores. Las versiones 8.1, 8.0 y 7.4 no cuentan con lanzamientos oficiales, por lo que deben aplicar actualizaciones de seguridad de distribuidores de LTS o backports de código fuente del equipo de seguridad de PHP. Las versiones 7.3 e inferiores no tienen parches disponibles, por lo que es necesario migrar a versiones soportadas. Sin embargo, según el entorno operativo, la aplicación inmediata puede ser difícil.
El parche virtual es un método que limita los ataques aplicando reglas de detección y bloqueo de una solución de seguridad en lugar de modificar directamente el código vulnerable del software. Puesto que no elimina la vulnerabilidad en sí, no puede reemplazar una actualización de seguridad oficial, pero puede utilizarse como medida complementaria para reducir el riesgo de ataque durante períodos en los que es difícil aplicar el parche.
SGA Solutions explicó que los entornos PHP antiguos requieren modificación de aplicaciones y validación de compatibilidad durante el proceso de migración a versiones soportadas, y también debe considerarse el impacto operativo de la interrupción del servicio. Por lo tanto, se requieren medidas complementarias que permitan controlar los ataques mientras se prepara la actualización.
Mientras tanto, Node.js también ha corregido múltiples vulnerabilidades, incluida una vulnerabilidad del decodificador Brotli, a través de actualizaciones de seguridad recientes (22.23.4, 24.22.1, 26.12.1). SGA Solutions tiene previsto priorizar la aplicación de parches para clientes que operan servicios basados en Node.js y ampliar el alcance de las políticas de control de comportamiento interno del servidor.
En la fase 1, se aplican reglas de respuesta adaptadas al entorno del cliente en la función de prevención de intrusiones basada en host (Host IPS) del antivirus de servidor vAegis para controlar las solicitudes de ataque que ingresan al servidor y proteger las cargas de trabajo del servidor en entornos locales, virtualizados y en la nube.
En la fase 2, la solución de seguridad de servidor RedCastle controla el comportamiento de los procesos web a nivel del kernel del sistema operativo. Se aplican políticas que restringen la ejecución de comandos innecesarios para la operación del servicio web y el acceso a archivos y directorios críticos, limitando que los ataques que eludan la detección de la etapa anterior realicen actividades maliciosas dentro del servidor. Es una estructura de defensa multicapa que combina reglas de respuesta a solicitudes de ataque y control de comportamiento de procesos.
SGA Solutions recomendó verificar el sistema de protección de servidor como resultado de esta vulnerabilidad. Un representante de SGA Solutions señaló que “es importante implementar un sistema que proteja constantemente el servidor junto con parches para vulnerabilidades individuales” y agregó que “las empresas e instituciones que ya han adoptado soluciones de protección también deben verificar el estado de aplicación de políticas de seguridad y el funcionamiento normal y actualización del antivirus de servidor (vAegis)”.
SGA Solutions planea apoyar la aplicación y configuración de políticas de respuesta después de revisar el sistema operativo del cliente, el entorno de uso de PHP, las características del servicio y otros factores. Además, proporciona vAegis y RedCastle de forma gratuita durante un mes para empresas e instituciones que requieren respuesta rápida.
Choi Young-chul, presidente de SGA Solutions, afirmó que “aunque la aplicación de parches es la prioridad máxima, los entornos en los que es difícil aplicar parches inmediatamente requieren medidas complementarias que puedan reducir la exposición a ataques mientras se prepara la actualización” y agregó que “como resultado de esta respuesta, mejoraremos las políticas de respuesta de vAegis y RedCastle que combinan prevención de intrusiones basada en host (Host IPS) y control de comportamiento a nivel de kernel según el entorno del servidor del cliente para fortalecer la competitividad tecnológica en seguridad de servidores”.
* Este artículo ha sido traducido por IA.