
Empresas analizan riesgos y estrategias ante filtraciones de datos personales y endurecimiento regulatorio
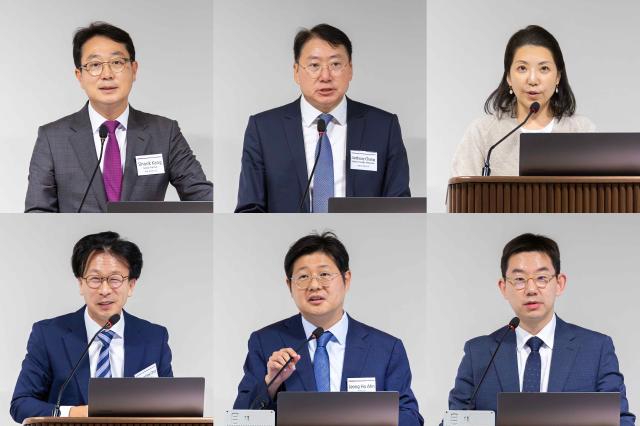
La Firma de Abogados Sejonf (abogado representante Oh Jong-han) y la Cámara de Comercio Estadounidense en Corea del Sur (AMCHAM Korea) celebraron el 26 de octubre en la sala de seminarios del piso 24 de Grand Seoul un seminario sobre protección de datos personales y respuesta ante ciberseguridad dirigido a ejecutivos de empresas del sector de bienes de consumo y distribución, según anunciaron el 27 de octubre.
El seminario se organizó en un contexto de grandes filtraciones de datos personales sucesivas y endurecimiento de regulaciones relacionadas, con el objetivo de discutir los principales problemas legales y estrategias de respuesta práctica que deben considerarse en empresas B2C nacionales e internacionales. El evento contó con palabras de bienvenida de Jang Cheol-jun (Anthony Chang), abogado extranjero de Sejonf y copresidente de la Subcomisión de Bienes de Consumo y Distribución de AMCHAM Korea, seguidas del discurso de apertura del abogado representante Kang Shin-wook (promoción 33 de la Academia de Abogados). El programa incluyó tres presentaciones temáticas seguidas de un turno de preguntas y respuestas.
En la primera presentación, Choi Kwang-hee, consejero de Sejonf, abordó el tema "Tendencias recientes de ciberataques nacionales y cuestiones normativas relacionadas". Explicó la aceleración de los ciberataques debido al desarrollo de la tecnología de inteligencia artificial y la tendencia creciente de incidentes de violación de datos en Corea del Sur. Enfatizó especialmente las amenazas de ciberseguridad derivadas del entorno geopolítico del país y sus tecnologías de industrias críticas, subrayando la importancia de la respuesta inicial, como la preservación de pruebas y la notificación rápida en caso de incidente. Además, señaló la necesidad de fortalecer la capacidad de preparación de las empresas mediante auditorías internas que se ajusten a los procedimientos reales de investigación del gobierno y ejercicios de simulación basados en escenarios.
Seguidamente, el abogado Ahn Jeong-ho (promoción 38, jefe del equipo de datos y protección de información personal) presentó el tema "Consideraciones clave en la respuesta ante filtraciones de datos personales". Analizó los cambios en el entorno regulatorio nacional derivados de incidentes de violación recientes a gran escala. En particular, explicó cuestiones legales importantes centradas en la Ley revisada de Protección de Datos Personales y la Ley de Comunicaciones y Redes de Información, incluyendo la ampliación de obligaciones de notificación de incidentes, cambios en procedimientos de investigación, fortalecimiento de la responsabilidad de los ejecutivos en protección de información y la introducción de multas de carácter punitivo. Enfatizó que una respuesta rápida y apropiada en caso de incidente puede influir en la reducción de multas, por lo que es necesario verificar previamente las obligaciones legales relacionadas y los sistemas de respuesta internos.
En la tercera presentación, el abogado Yun Ho-sang (examinado en la quinta oportunidad del examen de colegiación) abordó el tema "Cuestiones normativas principales bajo la Ley de Protección de Datos Personales de Corea para empresas B2C". Explicó los estándares de aplicación extraterritorial de la Ley de Protección de Datos Personales de Corea del Sur y los requisitos legales para el tratamiento de datos personales. Presentó la distinción entre provisión a terceros y procesamiento por encargo de datos personales, requisitos de cumplimiento en transferencias internacionales y otras cuestiones regulatorias que deben considerar las empresas B2C globales, acompañadas de casos de sanciones reales. Además, señaló las consideraciones prácticas derivadas de diferencias entre sistemas legales internacionales, como el sistema de responsable de protección de datos personales y representante nacional en Corea del Sur, así como medidas para garantizar la seguridad de los datos personales.
En el turno de preguntas y respuestas subsiguiente, los debates se centraron en la efectividad del sistema de multas fortalecido y las medidas de respuesta inicial ante incidentes de violación. Se plantearon particularmente preguntas sobre cómo asegurar plazos de notificación y precisión de información en situaciones en que la ocurrencia de filtración y el alcance del daño no son claros. Los presentadores explicaron que es importante una respuesta coherente, como notificar primero los hechos confirmados dentro del plazo legal y luego complementar información adicional.
Kang Shin-wook, abogado representante del Grupo ICT Sejonf, enfatizó: "La privacidad de datos y la ciberseguridad ya han dejado de ser un simple desafío operativo para convertirse en un riesgo empresarial fundamental que determina el futuro de las compañías". Continuó: "Lo importante es con qué efectividad se prepara habitualmente y con qué rapidez y precisión se puede responder en tiempos de crisis". Añadió: "Espero que este seminario sea una oportunidad para que las empresas B2C nacionales e internacionales evalúen los riesgos legales que enfrentan en un entorno regulatorio en rápido cambio y exploren medidas de respuesta práctica".
Sejonf proporciona asesoría legal especializada en campos de tecnología de la información y comunicaciones, incluyendo protección de datos personales, seguridad de la información y respuesta ante incidentes de ciberataques. La firma planea continuar compartiendo tendencias en sistemas y regulaciones legales relacionadas, así como medidas prácticas de respuesta, para ayudar a empresas nacionales e internacionales a responder efectivamente a un entorno regulatorio en constante cambio.
* Este artículo ha sido traducido por IA.