
La Comisión solo puede intervenir cuando la protección del usuario es deficiente; Ministerio de Ciencia y Comisión de Protección de Datos deben actuar primero
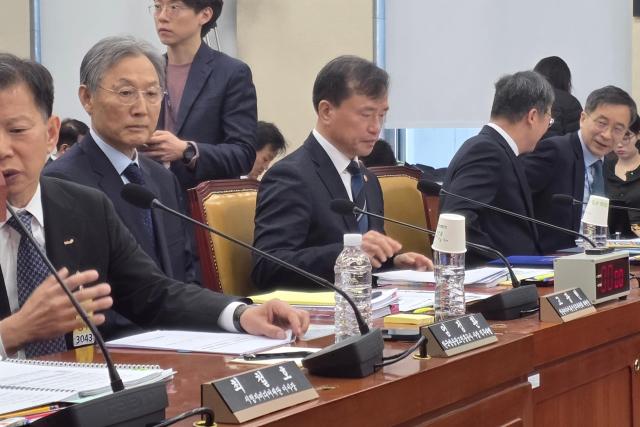
Ante la repetición de ciberataques contra Coupang, operadores de telecomunicaciones y el servicio de video bajo demanda Tving, Kim Jong-chul, presidente de la Comisión de Radiodifusión, Medios y Telecomunicaciones (CRMT), afirmó el 22 de octubre que «la Comisión intervendrá cuando la compensación por daños causados por ciberataques sea insuficiente».
Kim realizó estas declaraciones durante la audiencia integral de la Comisión de Ciencia y Tecnología, Información y Telecomunicaciones del Parlamento, en respuesta a una pregunta del diputado Cho Kyung-tae, del Partido del Poder del Pueblo, sobre el rol de la CRMT ante los ciberataques.
Cho señaló que «los ciberataques en general son responsabilidad del Ministerio de Ciencia y Tecnología de la Información, y la Comisión de Protección de Datos Personales se encarga de las filtraciones de información personal y responde activamente, mientras que la CRMT prácticamente no ha tomado medidas al respecto».
En respuesta, Kim afirmó: «La protección de usuarios con medidas posteriores es responsabilidad de nuestra Comisión. Nos encargaremos de complementar las deficiencias».
El presidente de la Comisión de Ciencia y Tecnología, Información y Telecomunicaciones, Song Ki-heon, también señaló que debe establecerse claramente la responsabilidad de la CRMT cuando ocurren ciberataques. Ante esto, Kim respondió: «La razón por la que nuestra actividad no es visible es que solo podemos intervenir cuando la protección del usuario es insuficiente. Nos involucraremos en aspectos deficientes como la compensación de daños derivados de los incidentes».
* Este artículo ha sido traducido por IA.