
El pirateo de IA se vuelve cotidiano... crece la preocupación por la seguridad
Controversia por filtración de parche de seguridad... propicia análisis inverso para hackers
Se ha descubierto una vulnerabilidad crítica de seguridad en PHP, lenguaje de programación utilizado ampliamente en sitios web de todo el mundo, lo que ha generado una alerta urgente en empresas e instituciones de diversos países.
Según reportes de The Wall Street Journal (WSJ) y Reuters del 21 de octubre (hora local), la vulnerabilidad denominada "PHP2Shell" surge de problemas en la forma en que PHP gestiona la memoria del computador. Los hackers que exploten esta falla podrían ejecutar programas arbitrarios en servidores web vulnerables o tomar control del sistema.
Esta vulnerabilidad fue descubierta utilizando inteligencia artificial (IA) y se considera un grave defecto de seguridad que no había sido identificado durante más de una década.
Diversos países europeos, incluyendo Países Bajos, Finlandia, Dinamarca y Bélgica, han desconectado sucesivamente sitios web y servicios en línea importantes. De acuerdo con Reuters, en Países Bajos se desactivaron el portal del gobierno, el puerto de Róterdam y sitios web de hospitales principales. Finlandia y Dinamarca también bloquearon servicios de redes públicas y plataformas escolares.
En Bélgica también cesaron operaciones organismos gubernamentales, el parlamento, plataformas escolares y sitios web de medios de comunicación destacados. Previamente, las autoridades de ciberseguridad de la Unión Europea recomendaron aplicar inmediatamente los parches de seguridad de PHP, o bien desconectar los sitios web en línea si ello no era posible.
Según Yonhap News, Estados Unidos también ha elevado el nivel de alerta respecto a esta vulnerabilidad de PHP. La Agencia de Seguridad Nacional (NSA) y la Oficina Federal de Investigaciones (FBI) advirtieron que la explotación de esta falla podría permitir acceso no autorizado a servidores y datos, así como ejecutar código de forma remota. Recomendaron actualizar inmediatamente los sistemas o, si ello no es posible, desconectar los sitios web.
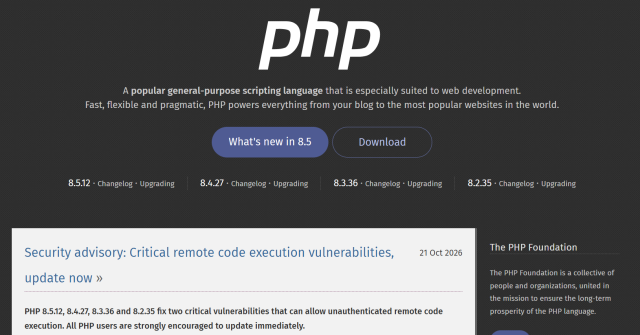
El 21 de octubre (hora local), el equipo de desarrollo de PHP lanzó de forma urgente una nueva versión que corrige dos vulnerabilidades críticas de seguridad. Sin embargo, dado que los operadores de sitios web deben aplicar manualmente estas actualizaciones, se prevé que la resolución de la crisis tomará tiempo. Algunos expertos expresan preocupación de que los hackers utilicen IA para realizar ingeniería inversa de la versión corregida y desarrollar nuevas técnicas de ataque.
El alcance de esta crisis es significativo porque PHP es una tecnología fundamental de uso generalizado en internet. PHP, también conocido como el "pilar de la web", impulsa aproximadamente el 70% de todos los sitios web en el mundo, incluyendo plataformas populares como WordPress y MediaWiki de Wikipedia.
El hecho de que se haya descubierto que la inteligencia artificial (IA) desempeñó un papel decisivo en la identificación de este defecto de seguridad ha amplificado las preocupaciones sobre el pirateo asistido por IA.
La empresa de ciberseguridad Kallif utilizó el modelo "GPT-5.6 Sol" de OpenAI para identificar la vulnerabilidad, mientras que Wiz, empresa de ciberseguridad afiliada a Google, descubrió independientemente dos vulnerabilidades y las reportó. Estos defectos existían en el código PHP durante más de diez años y fueron señalados como problemas potenciales durante mucho tiempo, aunque se consideraba difícil explotarlos en ataques reales.
Ami Luttwak, cofundador de Wiz, evaluó este defecto como "la vulnerabilidad de seguridad más grave jamás descubierta por IA" y añadió que "habría sido excesivamente complejo descubrirla sin la ayuda de la IA".
OpenAI también emitió un comunicado señalando que "considerando la gravedad de este defecto y el uso generalizado de PHP, se trata de una de las vulnerabilidades de seguridad más impactantes en tiempos recientes".
Surgen críticas de que algunas empresas hayan publicado el código del parche de seguridad antes del tiempo acordado, lo que ha aumentado la amenaza.
La Fundación PHP informó que el 21 de octubre (hora local), Chainguard, empresa distribuidora de parches, publicó de forma sorpresiva imágenes con parches aplicados aproximadamente seis horas antes de la hora oficial prevista para su distribución. La fundación señaló en un comunicado oficial que "Chainguard unilateralmente violó el embargo" y criticó duramente que "ignoró los esfuerzos coordinados de múltiples actores durante varias semanas para una divulgación responsable".
Cuando los parches se publican antes de lo previsto, los atacantes y hackers pueden realizar ingeniería inversa del código del parche para desarrollar herramientas de ataque. Al permitir que los hackers analicen el código durante seis horas antes de que se proporcionara la actualización oficial, los usuarios quedaron expuestos sin protección a las amenazas de ciberataque.
Esta crisis es una extensión de las filtraciones de información que ocurrieron sucesivamente antes de la distribución oficial del parche.
El equipo de desarrollo de PHP originalmente planeaba distribuir el parche el 22 de octubre, pero adelantó la distribución un día después de que comenzaran a circular identificadores de vulnerabilidades en línea el 20 de octubre. Kallif, otra empresa de ciberseguridad, aceleró el desarrollo de herramientas de ataque por parte de hackers al publicar accidentalmente un video de demostración de explotación de la vulnerabilidad que posteriormente fue eliminado, según señaló la fundación.
Con la publicación sorpresiva del parche por parte de Chainguard en este contexto, se evalúa que "la red de defensa por diferencial temporal" se ha derrumbado. Dado que los avances en herramientas de IA han acelerado significativamente la velocidad del análisis inverso de código de parches para crear herramientas de ataque, esta falla en la coordinación resulta particularmente grave.
Tai Duong, director ejecutivo de Kallif y quien identificó este problema inicialmente, expresó su preocupación señalando que "alguien podría tomar el parche, ejecutar la IA en él y publicar un script para explotarlo. Eso causaría un caos total".
* Este artículo ha sido traducido por IA.