
Hallis y 29CM sufren nuevas filtraciones de datos…Francia registra ataques a equipos de refrigeración en 700 supermercados
A medida que aplicaciones, programas de membresía y redes logísticas se interconectan, aumentan los puntos de ataque…Expertos advierten sobre la necesidad de defensas anticipadas
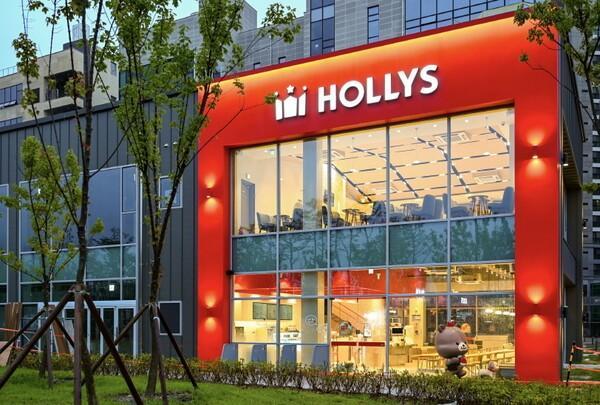
Según confirmó la industria el día 19, la cadena de cafeterías Hallis divulgó un comunicado oficial en el que reveló que el volumen de filtraciones de datos personales reportadas al Instituto Coreano de Promoción de Tecnología de la Información y Comunicaciones (KISA) alcanza aproximadamente 2,76 millones de registros. Se estima que se trata de datos de clientes acumulados desde 2009 hasta el 11 de febrero de 2020, incluyendo miembros duplicados. Los datos filtrados incluyen identificadores de usuario, contraseñas, nombres, fechas de nacimiento, números telefónicos, direcciones, correos electrónicos, información de verificación de duplicación de registro (DI) e información relativa al uso del servicio.
Hallis identificó que se produjo un acceso no autorizado a un servicio en la nube que utilizaba información de membresía con fines de minería de criptomonedas.
La compañía confirmó el 16 de octubre que había ocurrido un acceso no autorizado a su sistema de membresía, lo que resultó en la filtración de datos personales. El 18 por la noche, envió mensajes de notificación individual a los clientes. Según la empresa, la filtración ocurrió entre el 3 de septiembre y el 7 de octubre. La compañía tardó más de un mes en detectar el ataque tras su inicio.
La forma en que se notificó a los clientes después del incidente ha generado críticas. En la página de inicio del sitio web no aparecen ventanas emergentes ni banners que informen sobre la filtración de datos personales, por lo que los usuarios deben acceder directamente a la sección de noticias para encontrar la información. Tampoco se ha establecido un procedimiento de consulta separado mediante el cual los usuarios puedan verificar si sus datos fueron realmente filtrados.
La plataforma de moda 29CM también registró el 27 de agosto un acceso externo anómalo a su funcionalidad de interfaz de programación de aplicaciones (API) para consultas de pedidos. Aproximadamente 160 mil registros de datos personales fueron expuestos, incluyendo 138,841 registros que contenían nombres y 21,011 registros que incluían nombres, correos electrónicos, números de teléfono móvil e información de envío.
El 4 de junio, BGF Networks, que opera el servicio de paquetería de las tiendas de conveniencia CU, confirmó que información de clientes, incluyendo nombres, direcciones y números de contacto, fue filtrada debido a un hackeo externo. El año pasado también se registraron incidentes de filtración de datos en GS Retail, BYN Black Yak, Adidas Korea, Dior, Tiffany & Co., Cartier, Must It, Louis Vuitton y Coupang.
La industria es particularmente sensible a los ataques cibernéticos porque el alcance de la información que gestiona es considerable. Las empresas minoristas administran nombres, números de contacto y direcciones a través de aplicaciones, tiendas en línea y programas de membresía, además de mantener registros de historial de compras, pedidos e información de envío. Conforme los centros de distribución en línea y físicos, así como los sistemas logísticos, se interconectan de forma más estrecha, la superficie de ataque también se amplía.
En el extranjero, la amenaza se ha expandido hasta alcanzar los equipos de las tiendas. Entre el 11 y 12 de octubre, aproximadamente 700 supermercados en Francia sufrieron ataques cibernéticos a sus sistemas de refrigeración, lo que causó cambios anómalos en las configuraciones de temperatura. En algunos equipos, la temperatura alcanzó los 50 grados centígrados. Se informó que el objetivo del ataque no fue tanto los refrigeradores en sí, sino los sistemas y dispositivos de control remoto que gestionan los equipos de refrigeración en múltiples sucursales.
La industria se prepara para la posibilidad de que los ataques basados en inteligencia artificial se automaticen y sofistiquen aún más. SSG.com está reforzando sistemas de detección de ataques automatizados y accesos anómalos, mientras que LF está mejorando sus capacidades de bloqueo de ransomware, cifrado de datos personales y gestión de permisos de acceso. Starbucks intensificó el monitoreo de direcciones IP de ataque e intentos de inicio de sesión basados en bots, y CJ CheilJedang también está implementando cifrado de datos de clientes y pruebas de penetración externa.
Los expertos subrayan la importancia de identificar y bloquear vulnerabilidades de seguridad de forma anticipada. El profesor Im Jong-in de la Escuela de Postgrado en Protección de la Información de la Universidad de Corea expresó: «Con el uso de inteligencia artificial, es posible identificar vulnerabilidades que antes pasaban desapercibidas mucho más fácilmente, y también se pueden automatizar los ataques con mayor rapidez. Sectores como el minorista y la logística, donde la seguridad es comparativamente más débil, pueden ser objeto de ataques dirigidos no solo contra información de clientes, sino también contra sistemas de tiendas y logística. Por eso es imperativo reforzar los sistemas de inspección de vulnerabilidades y defensa anticipada utilizando inteligencia artificial».
* Este artículo ha sido traducido por IA.