
Diputada Kim Hyung-yeon señala deficiencias en criterios de autoinspección de la Comisión de Supervisión Financiera…períodos de inspección varían según institución financiera
IP de ataque a Banco Shinhan accedió en enero a dos bancos de internet…'Debe verificarse un mínimo de un año de registros'
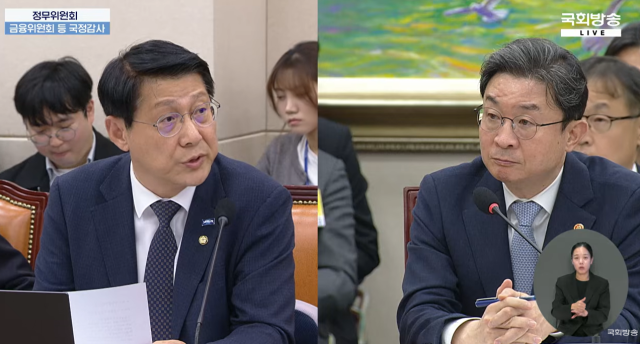
La efectividad de la inspección de seguridad de emergencia implementada por las autoridades financieras en respuesta a los recientes incidentes de ciberataque en el sector financiero fue cuestionada durante una auditoría estatal. Según lo denunciado, la lista de autoinspección distribuida a las empresas financieras carece de criterios específicos sobre los períodos de revisión, lo que ha permitido que algunos bancos reporten 'sin anomalías' después de examinar únicamente registros de acceso de los últimos tres meses.
Durante la auditoría estatal del 8 de octubre ante la Comisión de Asuntos Políticos del Congreso Nacional, la diputada Kim Hyung-yeon del Partido de la Innovación Cho Kuk cuestionó al presidente de la Comisión de Servicios Financieros, Lee Eok-won, diciendo: "Algunos bancos están reportando 'sin anomalías' después de inspeccionar solo tres meses de registros". Luego preguntó: "¿Es lo mismo revisar tres meses sin anomalías que revisar un año sin anomalías? ¿Por qué los períodos de inspección varían de una institución financiera a otra?"
La diputada Kim expuso las deficiencias en los criterios de inspección al revelar la lista de autoinspección de 12 puntos que distribuyó la Comisión de Supervisión Financiera. Señaló: "En el apartado que pregunta si se ha inspeccionado la ocurrencia de intentos de violación y daños, no hay especificación sobre el período que debe revisarse". Continuó explicando: "Entonces, tanto si se revisan tres meses como si se revisa un año, la respuesta sería 'sí'".
También cuestionó el apartado sobre si se opera un sistema de supervisión de seguridad en tiempo real. La diputada Kim señaló: "En esta sección, incluso el Banco Shinhan, donde ocurrió el incidente, podría responder 'sí'", y añadió: "Porque el servidor afectado estaba dentro del alcance de la supervisión de seguridad". Con esto subrayó que evaluar únicamente la existencia de un sistema de supervisión de seguridad resulta insuficiente para determinar la capacidad real de detección de intrusiones.
También se reveló que la dirección IP de ataque utilizada en el reciente ciberataque a Banco Shinhan había intentado acceder a bancos de internet a principios de este año. La diputada Kim explicó: "Cuando la oficina de la diputada verificó las direcciones IP proporcionadas por las autoridades, se encontró que ya había intentos de acceso en dos de los tres bancos de internet examinados", y precisó: "Ambas fechas fueron el 24 de enero de este año".
Prosigu-ió enfatizando: "Si solo se hubieran revisado tres meses, esto no se habría detectado. Fue posible confirmar porque los tres bancos de internet realizaron una inspección de un año de registros". Sin embargo, aclaró que el uso de la misma dirección IP no puede tomarse como evidencia concluyente de que se trate del mismo atacante.
La diputada Kim también cuestionó si las autoridades financieras están verificando documentos de apoyo más allá de las simples respuestas de 'sí' o 'no' en la lista de autoinspección. En respuesta, el presidente Lee afirmó: "Después de que surgió esta situación, nosotros rápidamente pedimos que se revisaran estos 12 puntos", y agregó: "Además de esto, se necesitan inspecciones adicionales, y después de recibir los resultados, es necesario revisar cómo está todo en general y hacerlo nuevamente".
La diputada Kim instó a que "todas las instituciones financieras revisen de nuevo un mínimo de un año de registros, y se debe recibir un informe con períodos de inspección específicos y puntos de hallazgos, no solo respuestas simples de sí o no".
* Este artículo ha sido traducido por IA.