
Multas de hasta el 10% de ingresos totales por violaciones repetidas o masivas de datos; reducciones de hasta el 40% para inversión en prevención
Obligatoriedad de aprobación en junta directiva para designar, cambiar o destituir al oficial de protección de datos; período de transición hasta finales de 2027
Notificación en 72 horas si existe alta probabilidad de fuga; también se reportarán falsificación, alteración y destrucción de datos, incluidos casos de ransomware
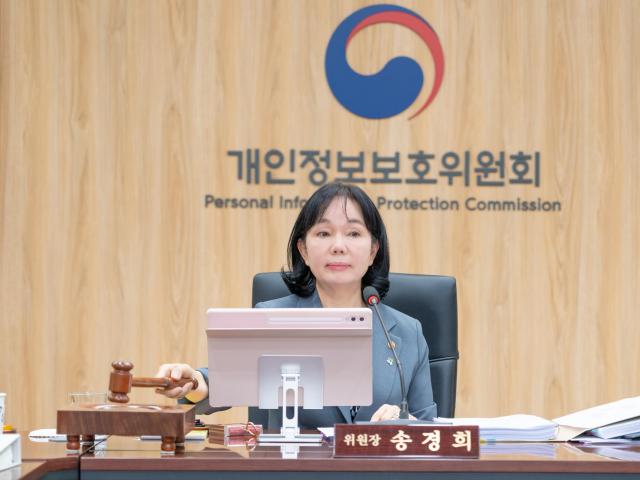
La Ley de Protección de Datos Personales reformada y su reglamento de ejecución, que refuerzan la responsabilidad de las empresas ante incidentes de fuga de datos y fomentan inversiones preventivas, entrarán en vigor a partir del 11 de septiembre. Cuando se incumplan deliberadamente o por negligencia grave, las empresas que cometan fugas de datos repetidas o causen daños masivos a más de 10 millones de personas podrán enfrentarse a multas de hasta el 10% de sus ingresos totales anuales.
También se refuerzan las atribuciones y responsabilidades del oficial de protección de datos personales (CPO, por su sigla en inglés), y se introduce un nuevo sistema de notificación a los titulares de datos cuando existe alta probabilidad de fuga, incluso antes de que se confirme el incidente.
La Comisión de Protección de Datos Personales anunció el 10 de septiembre que la Ley de Protección de Datos Personales reformada, su reglamento de ejecución y los avisos relacionados entrarán en vigor el 11 de septiembre. La reforma se centra en fortalecer las sanciones posteriores a incidentes de fuga de datos al tiempo que refleja las inversiones preventivas previas de las empresas en el cálculo de multas.
En primer lugar, se elevan los niveles de sanciones para violaciones repetidas o graves de protección de datos. Se aplicarán mayores multas a empresas que cometan violaciones repetidas dentro de tres años de forma intencional o negligente, que causen daños masivos a más de 10 millones de personas de forma intencional o negligente, o que generen incidentes de fuga como resultado del incumplimiento de órdenes de corrección. La Comisión de Protección de Datos podrá calcular multas de hasta el 10% de los ingresos totales anuales, considerando el contenido y alcance de la infracción, circunstancias, y magnitud del daño.
Por otro lado, las empresas que inviertan preventivamente en protección de datos recibirán beneficios de reducción de multas. La Comisión considerará el volumen e continuidad de inversiones en presupuesto, personal, instalaciones y dispositivos de protección de datos; el nivel del sistema de protección que incluya al director ejecutivo, el CPO y personal especializado; así como medidas de seguridad aplicadas más allá de las obligaciones legales, pudiendo reducir la multa base hasta en un 40%.
También aumentan las proporciones de agravamiento por violaciones repetidas. Las proporciones actuales de 15% por primera infracción y 30% por dos o más infracciones se ajustarán a 20% por primera, 40% por segunda y 80% por tres o más infracciones. En casos donde no se notifique la fuga dentro del plazo legal y no se implementen medidas para prevenir la expansión del daño, la multa puede aumentarse hasta un 30% adicional.
La respuesta rápida después de un incidente también se reflejará como factor atenuante. Cuando se establezca un sistema de respuesta ante incidentes previo y se implementen detección temprana, notificación, comunicación a los titulares de datos y medidas para prevenir la expansión del daño en caso de incidente, la multa puede reducirse hasta en un 40%. Considerando el contenido de la infracción y la magnitud del daño, la multa impuesta puede reducirse adicionalmente hasta en un 50%, y en casos de infracciones menores de empresas pequeñas y medianas que reciban asistencia técnica para corrección, la multa puede ser eximida.
También se refuerzan las atribuciones y responsabilidades del CPO. Las empresas e instituciones que sean objeto de obligación de designación de CPO especializado deberán obtener aprobación de la junta directiva y notificar a la Comisión de Protección de Datos al designar, cambiar o destituir al CPO. Los sujetos obligados incluyen empresas con ingresos o importaciones anuales superiores a 180 mil millones de wones que procesen información personal de más de 1 millón de personas o información sensible o identificadores únicos de más de 50 mil personas; universidades con más de 20 mil estudiantes matriculados; hospitales de nivel terciario; y organismos que operan sistemas públicos clave.
Después de la entrada en vigor de la ley, en casos de designación, cambio o destitución del CPO, la notificación debe presentarse dentro de seis meses a partir de la fecha en que surge la circunstancia. Los CPO designados antes de la entrada en vigor deberán presentar la notificación sin aprobación separada de la junta directiva dentro de seis meses a partir del 11 de septiembre.
La Comisión de Protección de Datos operará un período de transición hasta el 31 de diciembre de 2027 para facilitar el establecimiento del sistema. Durante este período no se aplicarán sanciones administrativas por designación insuficiente de CPO, requisitos incompletos, incumplimiento de la obligación de aprobación en junta directiva o falta de notificación.
Se introduce un nuevo sistema de notificación ante posibilidad de fuga de datos. Incluso cuando la fuga de datos no se haya confirmado definitivamente, si existe una probabilidad objetivamente alta y razonablemente fundamentada de fuga, debe notificarse a los titulares de datos. En casos donde se sospeche fuga por acceso ilegal al sistema pero sea difícil identificar a las víctimas, o donde se confirme comercio ilegal de información personal parcial con posibilidad de fuga de información de otros titulares de datos, la notificación debe enviarse dentro de 72 horas a partir del momento en que se tenga conocimiento de los hechos.
El alcance de los sujetos de notificación y reporte también se expande, pasando de pérdida, robo y fuga a falsificación, alteración y destrucción. En consecuencia, casos donde la información personal sea destruida por ransomware u otros medios también se incluyen en los sujetos de reporte y notificación. Los elementos de notificación incluirán procedimientos de reparación legal como demandas por daños y perjuicios y resolución de disputas, y se especificarán medidas para prevenir la expansión del daño mediante recuperación y eliminación de datos en caso de fuga.
Sin embargo, la disposición que hace obligatoria la certificación del Sistema de Gestión de Protección de Datos Personales (ISMS-P) para gestores de datos personales públicos y privados principales entrará en vigor a partir del 1 de julio de 2027, considerando períodos para que empresas e instituciones aseguren presupuestos. El reglamento de ejecución relacionado será modificado por separado antes de la entrada en vigor.
Song Gyeong-hee, presidenta de la Comisión de Protección de Datos, afirmó: "Con la entrada en vigor de esta ley reformada, esperamos que se establezca un sistema de gestión de protección de datos centrado en la prevención previa y medidas de seguridad reforzadas, y que la percepción sobre inversión en protección de datos cambie de considerarla como un 'costo' a reconocerla como una 'inversión proactiva' para asegurar la confianza del cliente y ampliar las ganancias empresariales."
* Este artículo ha sido traducido por IA.