
Reunión de trabajo con directores de seguridad informática y responsables de respuesta ante incidentes
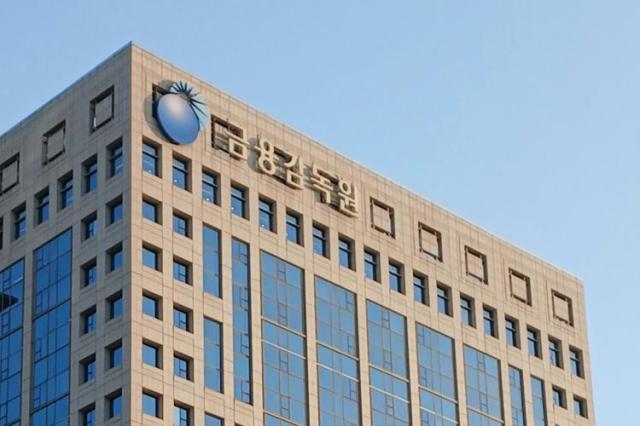
La Comisión de Supervisión Financiera celebró una «reunión de trabajo sobre respuesta ante incidentes de ciberataque» en su sede ubicada en Yeouido, Seúl, contando con la participación de directores de seguridad informática (CISO) y responsables de seguridad de todas las empresas de activos virtuales, según informó el 20 de noviembre. En la reunión participaron representantes de 28 empresas del sector y miembros de la Asociación Conjunta de Bolsas de Activos Digitales (DAXA).
Esta reunión se organizó con el objetivo de fortalecer la capacidad de respuesta de seguridad del sector tras la ocurrencia de incidentes de ciberataque en bolsas de activos virtuales nacionales e internacionales.
La Comisión de Supervisión Financiera compartió casos significativos de incidentes de ciberataque en empresas de activos virtuales del país y orientó sobre las medidas de seguridad necesarias para prevenir casos similares. También presentó los detalles de la «Guía de respuesta de emergencia ante incidentes de seguridad en empresas de activos virtuales», discutida en la reunión de medidas celebrada bajo la dirección de la Comisión de Servicios Financieros el pasado 12 de noviembre.
En particular, la Comisión solicitó una revisión desde cero de los activos de tecnología informática, puntos de acceso externos e interfaces de programación de aplicaciones (API), en relación con la inspección integral de puntos de contacto externos que se encuentra en curso en el sector financiero en su conjunto.
Lee Jong-oh, vicepresidente de la División Digital e Informática de la Comisión de Supervisión Financiera, señaló respecto a los recientes incidentes de ciberataque que «se aprovecharon vulnerabilidades que habían permanecido latentes en los sistemas informáticos pero que no habían sido detectadas, siendo identificadas y atacadas rápidamente mediante el uso de inteligencia artificial». Asimismo, enfatizó que tanto los departamentos de seguridad como los departamentos de desarrollo y operación de tecnología informática deben participar conjuntamente en las inspecciones.
La Comisión de Supervisión Financiera tiene previsto brindar apoyo continuo a las empresas en la implementación de inspecciones y cumplimiento de la guía de respuesta de emergencia, mientras que aplicará responsabilidades rigurosas en caso de que incidentes de ciberataque ocurran como resultado de la negligencia en la corrección de vulnerabilidades.
* Este artículo ha sido traducido por IA.