
Instituciones financieras compartirán indicios de ataque; prueba piloto el próximo mes
Grandes empresas ampliarán evaluaciones de vulnerabilidades de una a dos veces anuales
Expertos advierten sobre flexibilización de separación de redes; necesario ajustar cronograma según nivel de protección
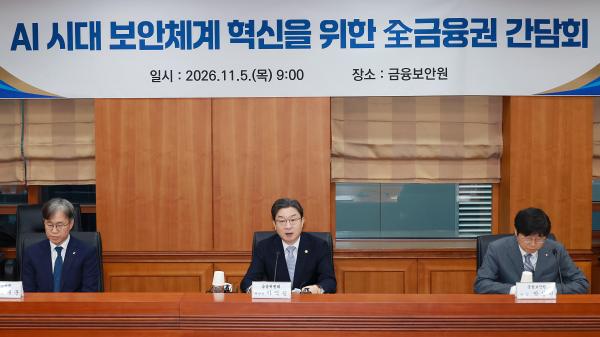
Las autoridades financieras de Corea del Sur ampliarán el intercambio de información sobre amenazas entre instituciones financieras y promoverán la flexibilización de las regulaciones de separación de redes para contrarrestar los ataques cibernéticos que utilizan inteligencia artificial. Expertos han recomendado que se mejoren la especialización del personal de seguridad y los procedimientos de respuesta conforme aumenta la velocidad de los ataques, pero advierten que la eliminación de restricciones de separación de redes debe implementarse de manera gradual, considerando que ciertos datos y servicios requieren mayores niveles de protección.
Según el plan de innovación del sistema de seguridad anunciado por la Comisión Financiera el 5 de noviembre, se fortalecerá el mecanismo de intercambio de información que permite a las instituciones financieras comunicar rápidamente indicios de ataques a otras entidades del sector. Además de la información sobre amenazas identificadas por la Supervisión Financiera y la Agencia de Seguridad Financiera, se compartirá información sobre intentos de intrusión detectados por instituciones financieras individuales. El sistema entrará en fase de prueba piloto el próximo mes, con el objetivo de ser implementado plenamente en el primer trimestre de 2027.
También se ampliará el ciclo de análisis y evaluación de vulnerabilidades en las grandes instituciones financieras de una a dos veces al año. Para las instituciones financieras medianas y pequeñas con recursos limitados de personal y presupuesto, la Agencia de Seguridad Financiera utilizará inteligencia artificial para identificar factores de vulnerabilidad en los puntos de acceso externo, proporcionando recomendaciones sobre priorización de medidas y estrategias de respuesta según el nivel de riesgo.
La cuestión fundamental radica en si es posible mantener el ritmo de respuesta ante la velocidad de los ataques. Un especialista en seguridad informática señaló que “los ataques impulsados por inteligencia artificial operan a la velocidad de las máquinas, y si las personas deben confirmar y tomar decisiones manualmente, se puede perder el momento crítico de respuesta”, enfatizando la necesidad de mejorar simultáneamente la especialización del personal de seguridad y los procedimientos de respuesta.
Para aumentar las capacidades de defensa basadas en inteligencia artificial, las autoridades financieras también están promoviendo la eliminación total de regulaciones de separación de redes. La Comisión Financiera ha decidido constituir un grupo de trabajo para discutir este tema. La separación de redes, que divide la red interna de operaciones de la red externa de internet como mecanismo para prevenir intrusiones externas, ha sido criticada por limitar el uso de inteligencia artificial generativa y servicios en la nube.
Sin embargo, también han surgido recomendaciones sobre la necesidad de considerar los niveles de protección requeridos según el tipo de datos y servicios. El profesor Lim Jong-in, de la Escuela de Posgrado en Protección de la Información de la Universidad de Corea, afirmó que “el enfoque debe establecer la eliminación de la separación de redes como principio general, pero implementar excepciones al diferir el cronograma de eliminación para ciertos datos o servicios internos que no pueden ser suficientemente protegidos con el nivel de defensa actual”.
* Este artículo ha sido traducido por IA.