
Inspección integral del sector bancario, asegurador y de activos virtuales
37 instituciones financieras reportan fuga de 473.000 registros en el último mes
Directrices de control interno de seguridad se implementarán en el primer trimestre de 2027
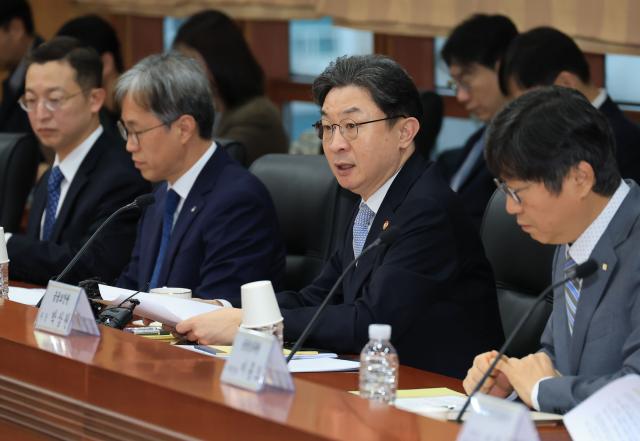
El presidente de la Comisión de Finanzas, Lee Eok-won, interviene el 5 de noviembre en Seúl en la reunión integral del sector financiero "Innovación del sistema de seguridad en la era de la IA" en la sucursal de Yeouido de la Agencia de Seguridad Financiera. [Foto: Agencia de Noticias Yonhapnews]
Las autoridades financieras realizarán una inspección exhaustiva de seguridad a aproximadamente 580 instituciones financieras. La revisión abarcará desde la infraestructura de seguridad hasta los sistemas de control interno. Si se detectan negligencias graves en la gestión o respuestas inadecuadas, se responsabilizará al director ejecutivo (CEO).
La Comisión de Finanzas celebró el 5 de noviembre en la Agencia de Seguridad Financiera de Seúl una reunión integral del sector financiero titulada "Innovación del sistema de seguridad en la era de la inteligencia artificial", presidida por Lee Eok-won, presidente de la Comisión de Finanzas, donde presentó estas medidas.
Las instituciones sujetas a inspección incluyen bancos, aseguradoras, sociedades de valores, así como empresas de activos virtuales, empresas de financiamiento electrónico y empresas de financiamiento participativo en línea. El plan contempla examinar todas las áreas operativas accesibles desde el exterior, incluyendo la gestión de personal, operaciones internas y operaciones asociadas, así como el funcionamiento de los sistemas de autenticación y control de acceso. Si se detectan vulnerabilidades críticas, la Agencia Supervisora Financiera y la Agencia de Seguridad Financiera realizarán inspecciones directas en el terreno.
Esta medida responde a los incidentes de ciberseguridad que se han generalizado en el sector financiero. En el último mes, 37 instituciones financieras reportaron la fuga de aproximadamente 473.000 registros de información. En algunas pequeñas casas de cambio de activos virtuales, empresas de financiamiento electrónico y empresas de financiamiento participativo, también se registraron robos de fondos administrativos de las empresas. El volumen de fondos robados se estima en aproximadamente 1.000 millones de wones.
Las autoridades también realizarán una inspección exhaustiva de los sistemas de control interno en su conjunto, incluyendo a los directores ejecutivos y a los oficiales de cumplimiento de seguridad de la información (CISO). Con base en los resultados de la inspección, se tiene previsto elaborar e implementar una "Directriz de Control Interno de Seguridad" en el primer trimestre de 2027.
Lee Eok-won, presidente de la Comisión, caracterizó los sucesivos incidentes de ciberseguridad como "una advertencia grave de que es necesario transformar fundamentalmente todo el sistema de seguridad de nuestro sector financiero". Además, enfatizó: "Exigiremos responsabilidad a los ejecutivos, incluidos los CEOs, por negligencias graves en la gestión o respuestas inadecuadas, de conformidad estricta con las leyes aplicables".
* Este artículo ha sido traducido por IA.