
Comisión parlamentaria de Ciencia realizó auditoría integral al Ministerio de Ciencia el 23 de octubre
Cuestionan los antecedentes de la planificación del proyecto Frontier AI, métodos de inversión y concentración de apoyo
Solicitan continuidad en incentivos fiscales para proyectos de centros de datos de IA en régimen de arrendamiento
Agencia Coreana de Internet: aún no se ha identificado el estado de aplicación de parches de seguridad PHP
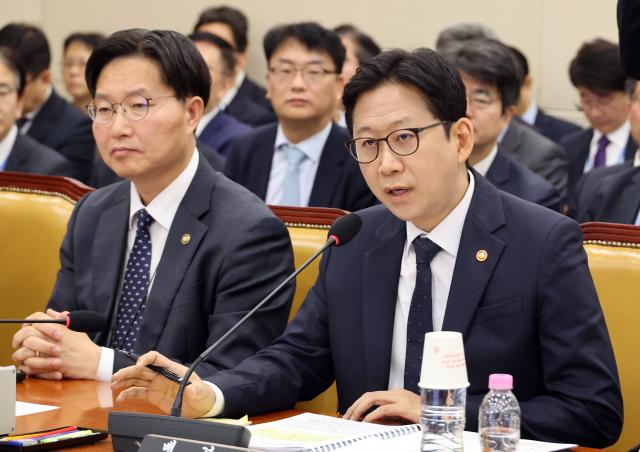
Mientras el Ministerio de Ciencia, Tecnología e Información y Comunicación (MCTI) acelera el desarrollo de Frontier, una inteligencia artificial de avanzada, y la construcción de grandes centros de datos de IA, el Congreso Nacional ha señalado la necesidad de reforzar la transparencia en la ejecución de proyectos, la gestión presupuestaria y la respuesta ante amenazas cibernéticas.
En particular, ante la revelación de dos vulnerabilidades de seguridad en PHP, un lenguaje de programación web, el ministerio anunció que preparará medidas integrales de coordinación interministerial.
El 23 de octubre, en la sede del Congreso Nacional en Yeouido, Seúl, se celebró una auditoría integral del MCTI por parte de la Comisión de Ciencia, Tecnología, Radiodifusión e Información (CCTRI). Durante esta sesión, los antecedentes de planificación del proyecto Frontier AI, los métodos de inversión y las medidas gubernamentales relacionadas con las vulnerabilidades de PHP surgieron como cuestiones de principal importancia.
During the hearing, legislator Park Jeong-ha del Partido del Poder Popular cuestionó el desarrollo del modelo de Frontier AI, sosteniendo que "dado que se invierten recursos financieros sustanciales tanto del gobierno como del sector privado, debe divulgarse transparentemente la fundamentación de la planificación del proyecto y la elaboración del presupuesto". También expresó dudas sobre la posibilidad de concentrar apoyo en empresas específicas y sobre los métodos de atracción de inversión privada.
Bae Kyung-hun, viceprimer ministro y ministro de Ciencia, explicó: "Se consideró asignar el desarrollo del modelo Frontier a la empresa ganadora final de la selección de Fundación de IA Independiente (FIA). Sin embargo, debido a preocupaciones sobre la concentración de apoyo, se modificó la estructura". Señaló que esto se debió a que los recursos de unidades de procesamiento gráfico (GPU) aumentarían de aproximadamente 1.000 unidades a más de 10.000, lo que habría generado controversia sobre favoritismo corporativo.
Regarding la transición a un modelo de aporte de capital, el viceprimer ministro indicó: "Aún no se ha confirmado si se establecerá una sociedad de propósito especial (SPE). Actualmente está en fase de discusión".
El ministerio también expresó su intención de coordinar la ejecución de los proyectos FIA y Frontier AI. Explicó que el desarrollo del modelo Frontier AI requiere recursos, personal y datos adicionales más allá de los necesarios para el proyecto FIA. Bae enfatizó: "Continuaremos con la transformación digital de sectores públicos e industriales bajo la FIA, mientras nos atrevemos a abordar modelos de nivel aún más alto".
También se discutió la ampliación de inversiones en centros de datos de IA mediante apoyo en materia de energía e incentivos fiscales. El legislador Kim Nam-guk del Partido Democrático afirmó: "Para que el plan de construir centros de datos de IA de 8,4 gigavatios (GW) de aquí a 2029 se materialice, es necesario resolver las incertidumbres relacionadas con el suministro de energía y los trámites de autorización".
En respuesta, el viceprimer ministro indicó: "El MCTI propone un límite de exención de 100 megavatios (MW), pero las empresas están demandando niveles más elevados. Coordinaremos con los ministerios relacionados".
También surgió la cuestión de las brechas en los incentivos fiscales para centros de datos de IA en régimen de arrendamiento. Se observó que cuando empresas de infraestructura especializada proporcionan servicios de suministro eléctrico y refrigeración mediante modelos de colocación, quedan excluidas de las deducciones tributarias, lo que podría obstaculizar la atracción de capital extranjero. El viceprimer ministro respondió: "Los centros de datos de IA en régimen de arrendamiento carecen de beneficios fiscales. Coordinaremos rápidamente con las autoridades fiscales".
También se señaló la necesidad de clasificar con precisión los presupuestos a medida que aumentan las inversiones en IA. La legisladora Lee Yeon-hee del Partido Democrático indicó: "Está ocurriendo 'maquillaje de IA' en proyectos de investigación y desarrollo nacional del gobierno, donde se representan actividades como aplicaciones de IA sin que realmente se utilice IA".
El viceprimer ministro respondió: "Hay proyectos que parecen no ser IA. Procederemos a verificarlos en coordinación con la Oficina de Propiedad Intelectual".
La respuesta ante amenazas cibernéticas también fue objeto de debate. Legisladores de ambas bancadas señalaron que más allá de notificaciones y alertas de seguridad relacionadas con vulnerabilidades de PHP, es necesario identificar rápidamente los sistemas vulnerables y el estado de aplicación de parches.
El MCTI emitió una notificación de seguridad poco después de confirmar la vulnerabilidad y elevó la alerta de ciberseguridad de "interés" a "precaución" al día siguiente. Sin embargo, Lee Sang-joong, director de la Agencia Coreana de Internet para la Promoción (KISA), declaró: "No se ha identificado la cantidad de versiones vulnerables de PHP en instituciones públicas ni el estado de finalización de los parches de seguridad".
El viceprimer ministro también señaló: "Prepararemos medidas integrales de coordinación interministerial relacionadas con la seguridad cibernética".
* Este artículo ha sido traducido por IA.