
Cierta información de tarjetas registradas el 12 en horarios específicos expuesta temporalmente en el directorio de tarjetas de otro usuario
Remember: «Información eliminada inmediatamente tras detección... sin reportes de daños secundarios hasta el momento»
Autoridad de Protección de Datos investiga circunstancias y alcance de la fuga... posibles sanciones administrativas si se confirman violaciones
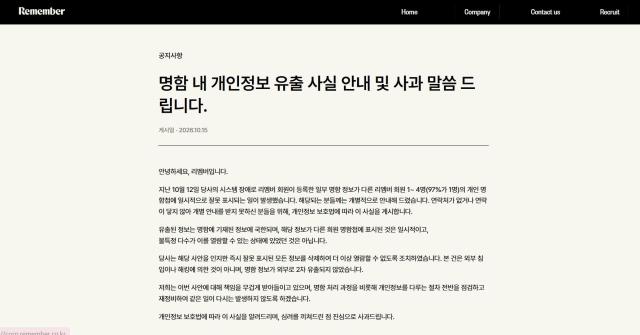
La aplicación de gestión de tarjetas de presentación «Remember» sufrió un incidente en el que ciertos datos personales fueron expuestos a otro usuario debido a un error de sistema interno.
Remember informó el 21 de octubre que se trataba de «un incidente causado por un error interno del sistema, no por hackeo ni violación de datos personales». Además, aseguró que tras detectar el problema investigó inmediatamente la posibilidad de ataques externos de hacking y que hasta el momento no se han reportado daños secundarios.
Según Remember Company, la información expuesta se limitaba a los datos contenidos en las tarjetas de presentación y no fue accesible para un número indeterminado de personas. Remember cuenta con aproximadamente 5 millones de usuarios registrados.
El incidente ocurrió el 12 de octubre durante un proceso de captura automática de tarjetas, cuando surgieron problemas de sistema como retrasos en la entrada de información de tarjetas. Durante el proceso de normalización del sistema, cierta información de tarjetas registradas en horarios específicos se mostró temporalmente de manera incorrecta en el directorio de tarjetas de otro usuario de Remember.
La información expuesta se limitaba a datos consignados en las tarjetas: nombre completo, nombre de empresa, departamento, puesto, dirección de la empresa, número telefónico de la empresa, número de teléfono móvil y correo electrónico.
Remember eliminó inmediatamente todos los datos de tarjetas mostrados incorrectamente tras detectar el problema e implementó medidas para que el usuario afectado no pudiera acceder a ellos nuevamente. No se confirmó fuga adicional de la información de tarjetas hacia el exterior. La empresa continúa monitoreando si se han producido daños derivados del mal uso de la información expuesta.
Un representante de Remember declaró: «Continuamos monitoreando para prevenir daños secundarios resultantes del mal uso de la información de tarjetas expuesta, y hasta ahora no se han reportado daños secundarios». Sin embargo, la empresa no reveló el alcance específico de las tarjetas expuestas en el incidente.
La Autoridad de Protección de Datos personales analizará el rango real de exposición de datos personales y las circunstancias del incidente basándose en los reportes y materiales relacionados presentados por Remember.
Un representante de la Autoridad de Protección de Datos manifestó: «Independientemente de si el incidente fue causado por hackeo o error de sistema, verificaremos las circunstancias del incidente y si se cumplieron adecuadamente las obligaciones de protección de datos personales».
Si la investigación confirma violaciones de la Ley de Protección de Datos Personales, podrán imponerse sanciones administrativas como multas de infracción o multas. Según la Autoridad de Protección de Datos, el período de investigación variará según la magnitud y gravedad del caso: los incidentes menores se tramitan en un plazo de 3 meses, los casos generales en 6 meses y los casos graves dentro de 12 meses.
* Este artículo ha sido traducido por IA.