
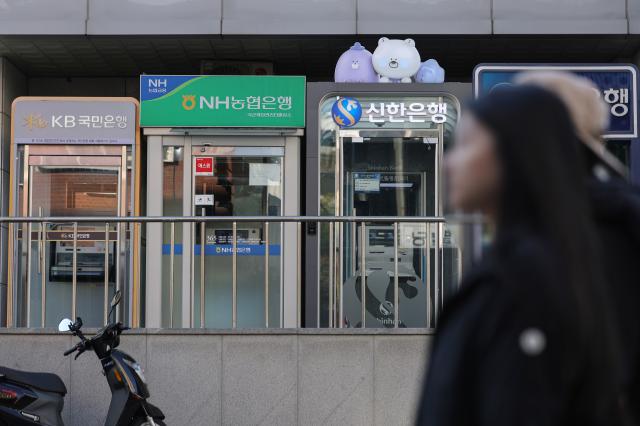
Cajeros automáticos (ATM) de los principales bancos instalados en el centro de Seúl. [Fotografía=Agencia de Noticias Yonhapnews]
La policía, que investiga los ciberataques consecutivos contra el sector financiero, ha decidido aplicar cargos adicionales por violación de la Ley de Transacciones Financieras Electrónicas y notificar el caso a la Dirección de Investigación de Delitos Graves (DIDG). Esta decisión responde a una interpretación normativa de la Comisión de Servicios Financieros que señala que los sistemas de las instituciones financieras afectadas podrían considerarse infraestructura de finanzas electrónicas.
Según informaron las autoridades financieras el 20 de octubre, la Comisión de Servicios Financieros remitió recientemente una interpretación normativa a la División Nacional de Investigaciones de la Comisaría General de Policía, indicando que los sistemas de las instituciones financieras víctimas de ciberataques podrían constituir infraestructura de finanzas electrónicas conforme a la Ley de Transacciones Financieras Electrónicas. Un portavoz de la Comisión de Servicios Financieros explicó: "respondimos a una solicitud de revisión de la policía".
Con anterioridad, la policía había solicitado una interpretación a la Comisión de Servicios Financieros para determinar si el caso debería notificarse a la DIDG. Conforme a la Ley de la DIDG, otras entidades de investigación deben notificar inmediatamente al director de la DIDG cuando detecten delitos graves durante sus investigaciones. Las violaciones de la Ley de Transacciones Financieras Electrónicas relacionadas con ciberataques a infraestructura de finanzas electrónicas están incluidas en los casos de notificación obligatoria.
El punto controvertido era si los sistemas internos de operación de las instituciones financieras bajo ataque cibernético podían considerarse instalaciones utilizadas para transacciones financieras electrónicas. Aunque la policía concluyó que los sistemas afectados no constituyen infraestructura crítica nacional, estimó que se requería la interpretación de las autoridades financieras para determinar si califican como infraestructura de finanzas electrónicas.
La División Nacional de Investigaciones indicó que aplicaría cargos adicionales por violación de la Ley de Transacciones Financieras Electrónicas, más allá de los cargos previos por violación de la Ley de Redes de Tecnología de la Información, y procederá a notificar a la DIDG. Precisó que esta decisión fue adoptada tras considerar integralmente el contenido de la investigación, el análisis jurídico, la interpretación normativa de la Comisión de Servicios Financieros y las opiniones de las instituciones financieras afectadas. Tras la notificación, la DIDG decidirá si asume el caso para continuar la investigación.
* Este artículo ha sido traducido por IA.