La conexión con ataques de piratas que utilizan agentes de IA aún no ha sido confirmada; OK Savings Bank también reporta ataque
Más de 400 clientes afectados por filtración de datos personales en la cooperativa de crédito surcoreana
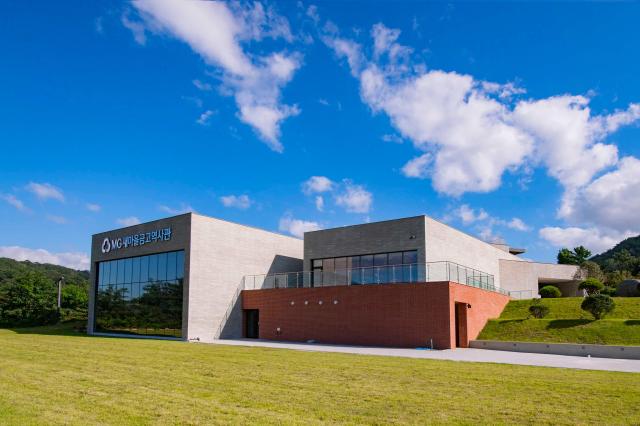
Según informó la agencia Yonhapnews el 13 de octubre, se confirmó que información personal de más de 400 clientes de Saemaul Geumgo, incluyendo nombres, direcciones y números de registro civil encriptados, fue filtrada. El ataque de piratería ocurrió el 10 de octubre durante el período de asueto, y las autoridades financieras fueron notificadas del incidente ese mismo día.
La información filtrada varía según cada cliente, pero se ha determinado que incluye número de cliente, nombre, número de registro civil encriptado, número de cuenta, fecha de nacimiento, número de teléfono móvil, dirección, dirección de correo electrónico y saldo de cuenta.
Seamaul Geumgo había bloqueado previamente accesos anómalos desde direcciones IP extranjeras para evitar la filtración de información, pero tras la subsecuente serie de ataques a través de decenas de nuevas direcciones IP, la información finalmente fue comprometida.
Se ha confirmado provisionalmente que las direcciones IP utilizadas en los ataques proceden de tres países: China, Tailandia y Corea del Sur. Las autoridades financieras están investigando una posible relación entre estos ataques y los incidentes recientes de piratería que utilizan agentes de IA, que se han documentado con frecuencia en el sector financiero. Sin embargo, hasta la fecha no se ha confirmado ninguna conexión directa entre ambos tipos de ataques.
Por otra parte, también se recibió un reporte de ataque de piratería contra OK Savings Bank. La institución informó que el 12 de octubre detectó un intento de acceso no autorizado en una página web de su sitio y procedió a bloquear inmediatamente su sistema de consulta de información, notificando luego a las autoridades competentes sobre la "posible filtración de información". Actualmente se encuentra en investigación si información personal fue efectivamente comprometida.
OK Savings Bank declaró que "actualmente no se han detectado signos adicionales de anomalías o situaciones sospechosas" e indicó que está investigando junto con especialistas en seguridad externa tanto si ocurrió una filtración real de datos personales como los detalles precisos del incidente.
* Este artículo ha sido traducido por IA.