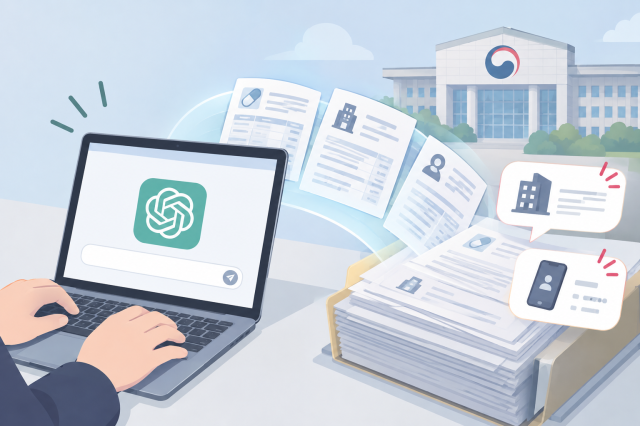
Documentos confidenciales gestionados por la Agencia de Medicamentos y Seguridad Alimentaria de Corea del Sur resultaron ser accesibles a través de ChatGPT. Entre los documentos consultables se encontraban información de empresas e incluso números de teléfono móvil personal.
Según informó la Agencia de Noticias Yonhapnews, la diputada Lee So-hee, del Partido del Poder Popular, declaró en una audiencia de control parlamentario de la Comisión de Salud y Bienestar celebrada el día 13 que: "Cuando nuestro despacho realizó la verificación, no había ningún documento público en la pantalla de resultados del portal Medicinadera Segura, sin embargo, descargamos 2.672 documentos de resultados de ensayos clínicos". Añadió además que "no fue mediante un ataque de hackers, sino que fue posible mediante ChatGPT, que cualquiera puede utilizar, sin necesidad de inicio de sesión ni contraseña".
Del conjunto de documentos descargados por el despacho de la diputada, 839 contenían información empresarial clasificada como confidencial, mientras que 2.208 documentos incluían números de teléfono móvil de funcionarios responsables.
Oh Yu-kyung, directora de la Agencia de Medicamentos y Seguridad Alimentaria, se disculpó en relación con el incidente, señalando que fue informada de la fuga el día anterior. Manifestó: "Hemos bloqueado el acceso a estos datos desde esta madrugada y estamos llevando a cabo una revisión exhaustiva del asunto".
En Estados Unidos también se registraron incidentes similares. En 2017, al menos 1.800 millones de publicaciones recopiladas por el Departamento de Defensa estadounidense estaban almacenadas sin protección en servidores Amazon S3, lo que permitía que cualquiera las descargara. Posteriormente, miles de correos electrónicos de unidades militares quedaron expuestos debido a errores de configuración en la nube Azure de Microsoft, específicamente en su entorno dedicado al gobierno.
Expertos señalan que, incluso sin ataques de hackeo específicos, las deficiencias en controles básicos de acceso web y la falta de medidas para bloquear bots de búsqueda pueden permitir que datos confidenciales de agencias estatales y organismos públicos sean divulgados fácilmente a través de servicios de inteligencia artificial generativa.
* Este artículo ha sido traducido por IA.