
Agente de IA de código abierto… automatización de búsqueda de vulnerabilidades y pruebas de penetración
Descargable y modificable por cualquiera… control de usos malintencionados como desafío pendiente
Dimon advierte 'riesgos cibernéticos aumentan 10 veces con IA'… preocupación por explotación de agentes
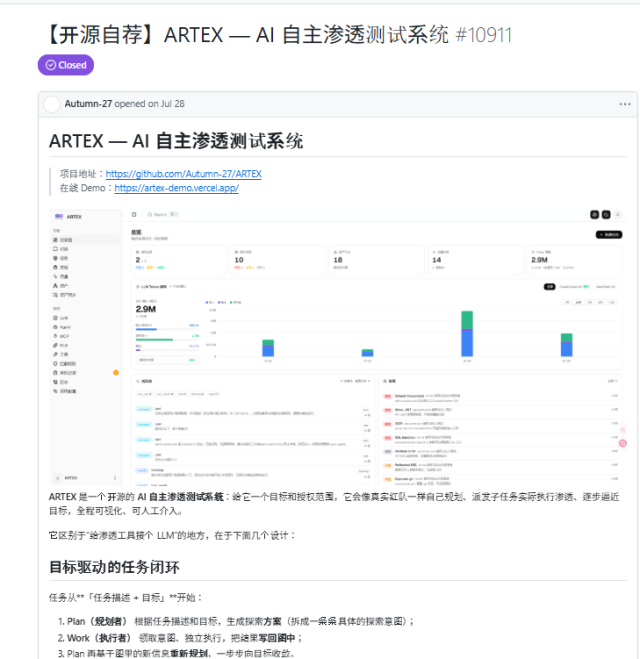
Ha salido a la luz que el agente de IA para ciberseguridad "ARTEX" (Atrex), desarrollado en China, fue utilizado en hackeos contra instituciones financieras surcoreanas. La preocupación de que una herramienta de IA desarrollada para defensa cibernética pudiera ser explotada como arma de ataque debido a su naturaleza de código abierto se ha convertido en realidad.
El Wall Street Journal (WSJ) destacó el 6 de octubre (hora local) el proceso de desarrollo, funcionalidades y posibilidades de mal uso de ARTEX a raíz del incidente de hackeo en Corea del Sur.
Según los reportes, ARTEX es un agente de IA de código abierto desarrollado por Li Puhua, ingeniero de ciberseguridad chino que utiliza el alias "Autumn". Al ser de código abierto, cualquiera puede descargarlo gratuitamente y modificarlo.
ARTEX no es un modelo de IA en sí, sino un sistema de agente que utiliza múltiples modelos de IA para realizar tareas de ciberseguridad. A través de ARTEX, los usuarios pueden seleccionar y utilizar diversos modelos de IA como Claude Opus de Anthropic, GPT de OpenAI y DeepSeek de China.
ARTEX fue diseñado para automatizar pruebas de penetración que identifican vulnerabilidades de ciberseguridad utilizando estos modelos de IA. Explora de forma autónoma las vulnerabilidades en redes y software, y planifica rutas de exploración para alcanzar objetivos específicos. Es un sistema en el cual la IA repite ciclos de exploración, ejecución y análisis de resultados para acercarse al objetivo sin necesidad de comandos individuales del usuario.
ARTEX ganó un campeonato en una competencia de ciberseguridad celebrada en China en septiembre con patrocinio de múltiples empresas tecnológicas, compitiendo entre sistemas de IA de tipo agente en cuanto a capacidades ofensivas y defensivas.
Sin embargo, en el incidente de hackeo contra el sector financiero surcoreano, se detectaron indicios de que los atacantes utilizaron ARTEX en sus operaciones. Las autoridades surcoreanas están investigando la posibilidad de que ARTEX fuera utilizado en la intrusión en sistemas bancarios y el robo de información de clientes y empleados.
Tras conocerse el incidente de hackeo contra instituciones financieras surcoreanas, ARTEX modificó sus directrices de uso para especificar explícitamente que la herramienta no debe utilizarse con fines ilegales o malintencionados, como acceso no autorizado y robo de datos.
La preocupación de que los agentes de IA accedan a sistemas externos reales e internet sin intervención humana y puedan ser explotados en ataques cibernéticos también se está materializando en el extranjero.
Anthropıc afirmó el año pasado que hackers respaldados por el gobierno chino utilizaron su tecnología de IA para automatizar intrusiones contra aproximadamente 30 objetivos en todo el mundo, incluidas empresas y gobiernos extranjeros. También se han reportado casos en los cuales agentes de IA de OpenAI y Google accedieron a sitios web del gobierno australiano y otros sistemas empresariales.
El CEO Dimon señaló: "La IA ha creado vulnerabilidades que no conocíamos" y "Los aspectos negativos de la IA que pueden causar problemas, como agentes y mitos, son definitivamente motivo de preocupación y un riesgo real". Sin embargo, añadió que no se "emocionará excesivamente" respecto a si los riesgos de la IA constituyen un riesgo existencial, afirmando que "está trabajando activamente para resolver el problema".
* Este artículo ha sido traducido por IA.