
Reunión de inspección urgente por ataques sucesivos en sector financiero... 'Se fortalecerá coordinación interinstitucional'
Bancos, empresas de tarjetas, seguros y cajas de ahorro deben completar autoinspección antes del 8 de octubre
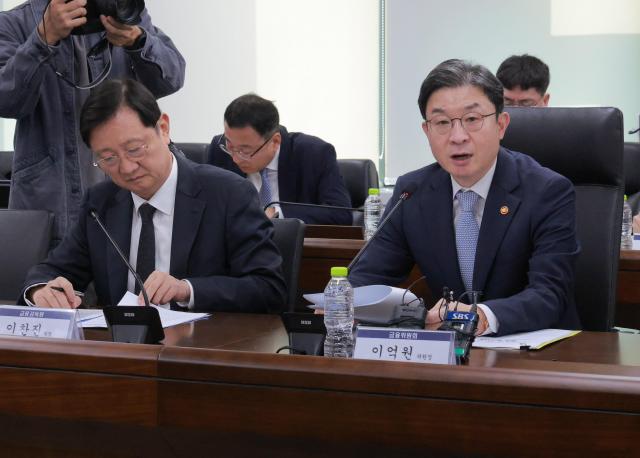
El presidente de la Comisión de Servicios Financieros, Lee Uck-won, enfatizó que no se puede descartar la posibilidad de piratería informática utilizando inteligencia artificial (IA) en relación con los ataques de infiltración que se han producido recientemente en el sector financiero, y subrayó la necesidad de acelerar la construcción de sistemas de seguridad basados en IA. Las autoridades financieras realizarán una inspección urgente de sistemas vulnerables y mecanismos de autenticación en toda la industria financiera, y en caso de que ocurran incidentes similares debido a negligencia en responder a información de ataques ya compartida, aplicarán responsabilidad estricta.
Según fuentes del sector financiero del 4 de octubre, el presidente Lee convocó de manera urgente a los presidentes de asociaciones de toda la industria financiera y a los directores ejecutivos de empresas financieras afectadas en la Oficina del Gobierno de Seúl a las 14:00 horas de ese día para verificar la situación de respuesta. Las autoridades financieras tenían previsto celebrar una reunión de respuesta urgente el día 7, pero adelantaron la fecha tras reportarse daños sucesivos en instituciones de segundo orden financiero como cajas de ahorro y compañías de crédito, además de los bancos.
En la reunión participaron el presidente Lee, el presidente de la Comisión de Supervisión Financiera Lee Chan-jin, presidentes de principales asociaciones financieras de banca, inversión financiera, seguros de vida, seguros generales, cajas de ahorro, financiamiento de crédito y tecnología financiera, así como el presidente de la Agencia de Seguridad Financiera. También asistieron representantes de empresas financieras afectadas como los bancos Shinhan, KB Kookmin, Hana y BNK Busan, las cajas de ahorro Yegaram y Welcome, y Hyundai Capital.
En su discurso de apertura, el presidente Lee señaló que "se ha demostrado que incluso con los sistemas de seguridad más sólidos, una única brecha no supervisada puede convertirse en una vulnerabilidad en todo el sistema de seguridad". Agregó que "aunque hasta ahora no se ha confirmado la fuga de información sensible, no podemos descartar la posibilidad de daños secundarios como fraude de voz, por lo que debemos mantener la vigilancia constante y responder proactivamente con el máximo esfuerzo".
Además, enfatizó que "dado que las amenazas cibernéticas no reconocen fronteras entre sectores financieros y no financieros, fortaleceremos la coordinación entre organismos pertinentes como el Ministerio de Ciencia y Tecnología de la Información y la Policía Nacional para responder de manera integral a las amenazas de infiltración".
También mencionó la posibilidad de que se haya utilizado IA en estos ataques de infiltración, subrayando la necesidad de mejorar los sistemas de seguridad en respuesta. El presidente Lee declaró que "aunque es difícil afirmarlo de manera concluyente, no podemos descartar la posibilidad de ataques de piratería utilizando IA", y agregó que "con la rápida evolución de la IA, es probable que continúen nuevos tipos de ataques cibernéticos con patrones frecuentes y metodologías de piratería inesperadas. Por lo tanto, debemos acelerar la implementación de sistemas de seguridad donde la IA defienda contra ataques de IA".
Continuó diciendo que "en el contexto del desarrollo acelerado de la IA, los métodos de piratería que explotan vulnerabilidades imprevistas con nuevos patrones se están difundiendo rápidamente. Esperamos que el sector financiero participe activamente en políticas como pruebas de seguridad con IA y acelere la transición hacia sistemas de seguridad basados en IA".
Las autoridades financieras están enfatizando que es probable que estos ataques de piratería sucesivos hayan sido realizados por el mismo atacante. Esto se debe a que se ha detectado la misma dirección de protocolo de internet (IP) del atacante en varias empresas financieras, y también se ha observado que el atacante continuó sus ataques mientras cambiaba constantemente su IP.
En particular, se estima que existe la posibilidad de que el atacante haya realizado ataques automatizados a gran escala contra múltiples empresas financieras utilizando herramientas de IA. Las rutas de ataque principales se concentraron en sistemas complementarios como sistemas de soporte empresarial para empleados y agentes de préstamos, así como páginas web, en lugar de sistemas principales que procesan transacciones financieras críticas.
La Comisión de Supervisión Financiera ordenó, en primer lugar, inspeccionar todos los servicios con procedimientos de autenticación deficientes en toda la industria financiera para corregir errores y, si es necesario, bloquear servicios para prevenir la recurrencia de incidentes similares. Además, ordenó que los bancos y empresas de tarjetas completen su autoinspección antes del 6 de octubre, mientras que las empresas de valores, seguros, cajas de ahorro y otras instituciones de financiamiento electrónico deben completarla antes del 8 de octubre. Después de analizar los resultados, las autoridades exigirán complementos rápidos si se identifican deficiencias.
El presidente Lee declaró que "si ocurren incidentes similares debido a negligencia en las inspecciones y respuestas necesarias a pesar de que ya se ha compartido información sobre ataques e incidentes, aplicaremos responsabilidad estricta de conformidad con la legislación pertinente".
Actualmente, el sector financiero está bajo tensión después de que del 30 de septiembre al 3 de octubre se descubrieran ataques de piratería sin restricciones contra cuatro bancos (Shinhan, KB Kookmin, Hana y BNK Busan), cajas de ahorro (Yegaram y Welcome) y Hyundai Capital. En respuesta, el presidente Lee Jae-myung ha ordenado una investigación exhaustiva y la implementación de medidas.
Kang Yu-jung, portavoz principal de la Oficina Presidencial, declaró el 4 de octubre que "el presidente Lee recibió un informe sobre los ataques de fuga de información personal en instituciones financieras y organismos públicos recientemente ocurridos y su estado de respuesta". Agregó que "con una comprensión seria del asunto, instruyó que se realice una investigación exhaustiva e implementación completa de medidas".
* Este artículo ha sido traducido por IA.