
Reforma legal entra en vigor: responsabilidad reforzada del CEO y expansión del rol del DPO con fortalecimiento de controles internos
Desde la gestión de la red de distribución de telecomunicaciones hasta la protección de datos personales en IA: respuesta conjunta de las tres operadoras
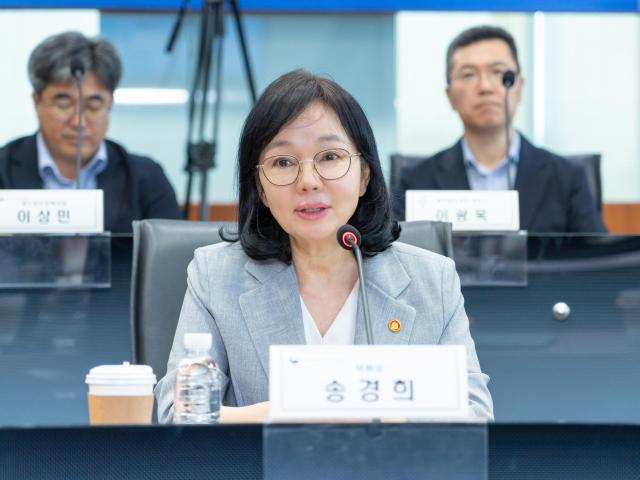
La Comisión de Protección de Datos Personales se reunió con las tres principales operadoras de telecomunicaciones para reforzar un sistema de protección basado en la prevención anticipada de incidentes de fuga masiva de datos personales. Dado que se trata de empresas que proporcionan servicios de telecomunicaciones estrechamente vinculados a la vida de los ciudadanos, se enfatizó que los máximos ejecutivos (CEO) y las juntas directivas deben ocuparse directamente de la protección de datos personales y fortalecer la supervisión de toda la red de distribución de telecomunicaciones.
El 28 de este mes, Song Kyung-hee, presidenta de la Comisión de Protección de Datos Personales, celebró una reunión informal con los CEOs de las tres operadoras de telecomunicaciones para discutir medidas de fortalecimiento de la protección de datos personales. Se trata del primer encuentro oficial de diálogo entre la Comisión y los CEOs de empresas, organizado para compartir los cambios normativos y las estrategias empresariales tras la entrada en vigor de la Ley de Protección de Datos Personales enmendada el 11 de este mes.
En su alocución de apertura, la presidenta Song Kyung-hee subrayó: "Debemos transitar hacia un sistema de protección centrado en la prevención, identificando riesgos con anticipación y respondiendo de manera proactiva antes de que ocurran incidentes". Añadió: "La protección de datos personales no debe ser responsabilidad únicamente del departamento encargado, sino que debe convertirse en un asunto estratégico central de la gestión empresarial que el CEO coordine directamente y en el que toda la organización comparta responsabilidad".
A la reunión asistieron Jeong Jae-heon, representante de SK Telecom; Park Yoon-young, representante de KT; Hong Beom-sik, representante de LG U+, y los responsables de protección de datos personales (DPO) de cada empresa. Ambas partes discutieron la mejora de los controles internos para prevenir la recurrencia de incidentes de fuga, el establecimiento de sistemas de protección preventivos, el refuerzo de la supervisión de toda la red de distribución de telecomunicaciones, la formación de talento en protección de datos personales y la construcción de mecanismos de colaboración público-privada para responder a cuestiones relacionadas con la protección de datos.
El fortalecimiento de la supervisión de la red de distribución de telecomunicaciones también fue destacado como una prioridad. La Comisión de Protección de Datos Personales solicitó a las operadoras que intensifiquen la supervisión de toda la red de distribución, desde los operadores hasta los concesionarios y puntos de venta minorista, dada la estructura de distribución característica del sector de telecomunicaciones.
Las tres operadoras de telecomunicaciones se comprometieron mediante una declaración conjunta a priorizar la protección de datos personales como un valor empresarial fundamental. Se establecerá una gobernanza de responsabilidad en la que los máximos ejecutivos y las juntas directivas supervisen y verifiquen directamente el estado de la protección de datos personales, y se ampliará la inversión en protección de datos personales y personal especializado. También se abordaron medidas de protección de datos personales en el contexto de la expansión de servicios de inteligencia artificial (IA). Las tres operadoras acordaron mejorar la transparencia y la responsabilidad para que los usuarios puedan comprender fácilmente cómo se utilizan sus datos personales en los servicios de IA, así como ampliar la investigación y el desarrollo de tecnologías de mejora de la protección de datos personales (PET).
La Comisión de Protección de Datos Personales mantiene la política de continuar el diálogo con las tres operadoras y de incorporar las opiniones del sector en la mejora regulatoria y formulación de políticas. La presidenta Song expresó: "Esperamos que la declaración conjunta de los representantes de las tres operadoras de telecomunicaciones se traduzca en cambios y mejoras sustanciales en el terreno". Agregó: "Les instamos a que cumplan con responsabilidad para elevar el nivel de protección en el sector de telecomunicaciones y crear una oportunidad para recuperar la confianza de los ciudadanos".
* Este artículo ha sido traducido por IA.