
[Fotografía=Ministerio de Transportación e Infraestructura]
El gobierno y el sector privado realizarán un simulacro conjunto para prepararse ante situaciones en las que un automóvil en circulación sea hackeado y componentes críticos, como el volante, funcionen de manera contraria a las intenciones del conductor.
El Ministerio de Transportación e Infraestructura anunció que llevará a cabo un "simulacro conjunto público-privado de respuesta ante ciberataques automotrices" en la sede de Hyundai Motor en Pangyo el 15 de septiembre.
Este simulacro fue diseñado para verificar que los procedimientos de respuesta ante ciberataques reales y la coordinación entre instituciones relacionadas funcionan correctamente desde la implementación del sistema de gestión de ciberseguridad automotriz (CSMS). En lugar de hackear vehículos o sistemas reales, el ejercicio se realiza mediante un simulacro de escritorio en el que se presentan escenarios hipotéticos de accidentes por fases y cada institución responde con los mismos procedimientos que seguiría ante un incidente real, incluyendo reportes y medidas de mitigación.
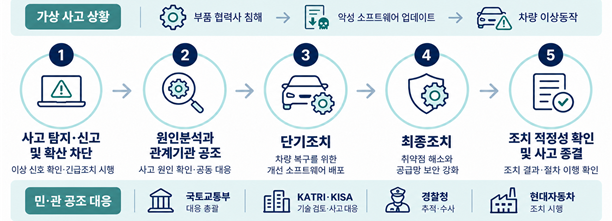
El simulacro contempla un escenario en el cual el servidor de un proveedor de componentes automotrices es hackeado, lo que permite la distribución de software malicioso a través de actualizaciones inalámbricas (OTA) a los vehículos, provocando así un funcionamiento anómalo. A medida que la dependencia del software en los automóviles aumenta, la seguridad de toda la cadena de suministro —incluyendo fabricantes de componentes y proveedores de software— se ha convertido en un factor crítico para garantizar la seguridad automotriz.
El simulacro se desarrollará en las siguientes etapas: detección del accidente y reporte, seguido del bloqueo de la propagación; análisis de causas y coordinación interinstitucional; medidas a corto plazo para recuperar los vehículos; medidas finales para resolver vulnerabilidades y fortalecer la seguridad de la cadena de suministro; y finalmente, verificación de la adecuación de las medidas y conclusión del incidente.
Hyundai Motor detectará la señal anómala y reportará el accidente, mientras que el Instituto de Investigación de Seguridad Automotriz de Corea (KATRI) será responsable de la revisión técnica y del reporte al ministerio. El Instituto Coreano de Promoción de Internet (KISA) analizará las causas de la intrusión, y la Policía Nacional se encargará del rastreo y la investigación de los atacantes, permitiendo así verificar el sistema de coordinación entre instituciones.
Posterior a esto, se suspenderá la distribución del software defectuoso y se desplegará software mejorado para restaurar los vehículos. El seguimiento de vehículos sin reparar, el fortalecimiento de las capas de defensa de los vehículos y la mejora de la seguridad de los proveedores de componentes también se ejecutarán conforme a los procedimientos reales, abarcando desde la contención de la propagación del incidente hasta la prevención de futuros eventos.
Park Jun-hyung, director de la Dirección de Movilidad y Automóviles del Ministerio de Transportación e Infraestructura, señaló: "Los ciberataques automotrices difieren de los ciberataques convencionales en que están directamente vinculados a la vida y la seguridad de los ciudadanos". Añadió: "Aprovechando este simulacro conjunto público-privado, continuaremos mejorando los roles y los sistemas de coordinación entre instituciones, y construiremos un entorno de ciberseguridad automotriz que priorice la seguridad nacional y la protección de los ciudadanos".
* Este artículo ha sido traducido por IA.