
Precaución ante código malicioso que roba información
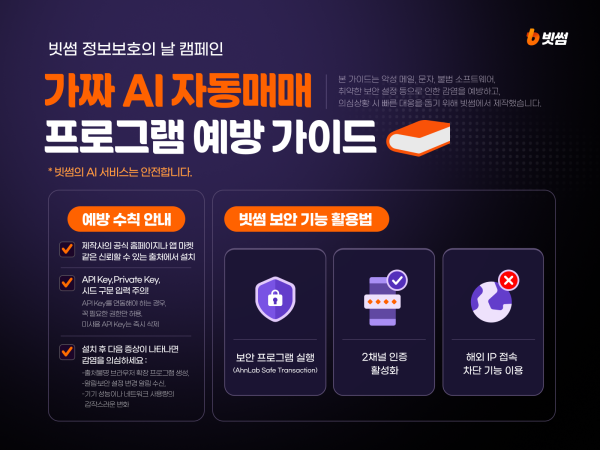
La plataforma de intercambio de criptomonedas anunció el 10 de septiembre que llevará a cabo una campaña de prevención contra daños por código malicioso.
Esta iniciativa surge como respuesta al aumento acelerado de ciberdelitos sofisticados que explotan la creciente popularización de servicios de inversión en activos criptográficos integrados con tecnología de IA. Los delincuentes utilizan frases como "la IA realiza operaciones automáticas para obtener ganancias altas" y "es posible el comercio automático sin pérdidas" para atraer a los usuarios e inducirlos a instalar programas maliciosos.
La infección con dichos programas puede exponer información crítica almacenada en navegadores, como nombres de usuario, contraseñas, y claves privadas (Private Key) de billeteras personales. Esto podría derivar en acceso no autorizado a cuentas y robo de activos digitales utilizando la información comprometida.
Por ello, Bithumb ha instado a los usuarios a no descargar archivos ejecutables o comprimidos de origen desconocido distribuidos a través de publicidad en buscadores, redes sociales (SNS) y enlaces en aplicaciones de mensajería. La plataforma enfatiza que, al utilizar servicios de comercio automático, deben emplearse únicamente servicios verificados oficialmente.
En caso de sospechas de infección por código malicioso, la plataforma recomienda desconectar inmediatamente la conexión a internet y utilizar un dispositivo seguro separado para cambiar contraseñas, verificar direcciones de retiro y tomar otras medidas de seguridad.
Un vocero de Bithump señaló: "El código malicioso de robo de información que explota las expectativas sobre IA y la mentalidad de inversión de alto rendimiento va en aumento". Agregó que "continuaremos reforzando nuestros sistemas de seguridad y manteniendo campañas de prevención para proteger a nuestros usuarios".
* Este artículo ha sido traducido por IA.