
Al incluir cuentas inactivas y desactivadas, la cifra alcanza 39.54 millones, pero los usuarios tienen hasta 13 cuentas duplicadas cada uno
El número real de víctimas se espera sea significativamente menor
El equipo investigador confirma: «Fuga simultánea de datos personales y activos tecnológicos de Tving»
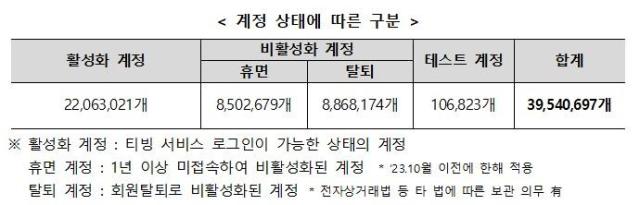
Se ha confirmado que la plataforma de servicios de video en línea (OTT) Tving sufrió una fuga de datos personales de un total de 39.54 millones de cuentas, incluyendo cuentas activas, inactivas y desactivadas. Se espera que el número real de víctimas sea significativamente inferior al número de cuentas afectadas. Esto se debe a que existe un alto número de cuentas duplicadas, con casos en los que un mismo usuario posee hasta 13 cuentas, por lo que no ha sido posible calcular el número exacto de víctimas.
El 3 de septiembre, el Ministerio de Ciencia y Tecnología de la Información y Comunicaciones (MINC) anunció los resultados de la investigación del equipo investigador conjunto público-privado sobre el incidente de fuga de datos de Tving ocurrido en mayo pasado. Según los resultados, aproximadamente 39.54 millones de cuentas fueron expuestas, incluyendo duplicados.
Las cuentas expuestas se clasifican en: 22.063.021 cuentas activas con capacidad de acceso al servicio de Tving, 8.502.679 cuentas inactivas sin acceso durante más de un año, 8.868.174 cuentas desactivadas por cancelación de membresía, y 106.823 cuentas de prueba.
También se encontraron numerosos casos de usuarios que poseían múltiples cuentas. En el caso de Tving, debido a su estructura que permite crear múltiples cuentas mediante acceso a través de redes sociales (SNS), se identificaron casos en los que un solo usuario tenía hasta 13 cuentas.
Por tipo de registro, se identificaron 7.26 millones de cuentas registradas directamente en Tving, 8.63 millones de cuentas de membresía integrada de CJ ONE, y 22.47 millones de cuentas de registro simplificado a través de SNS.
El equipo investigador determinó que se filtraron un total de 20 elementos de información, incluyendo: identificador de usuario, contraseña, ID integrado de CJ ONE, nombre completo, número de teléfono móvil, dirección de correo electrónico, fecha de nacimiento, número de identificación nacional, e información de conexión (CI) utilizada para reemplazar y identificar individuos.
Algunos datos como el número de teléfono móvil y la dirección de correo electrónico fueron expuestos parcialmente encriptados. Sin embargo, como las claves de encriptación también fueron filtradas, pudieron ser desencriptados, por lo que el equipo investigador los consideró equivalentes a información en texto plano.
Las contraseñas fueron expuestas con encriptación unidireccional y no pudieron ser desencriptadas a formato de texto plano.
Hubo diferencias en el alcance de la información personal expuesta según las características de la cuenta. Las cuentas que tenían CI fueron 19.04 millones, reduciéndose a 13.24 millones al eliminar duplicados. En estas cuentas se expuso un promedio de 11,1 elementos de información personal. Por el contrario, en las 20.4 millones de cuentas sin CI se expusieron un promedio de 4,6 elementos.
En consecuencia, se espera que el número real de víctimas sea inferior al número total de cuentas expuestas. Al excluir cuentas de prueba y eliminar solo duplicados de cuentas con CI, el número de cuentas sería de 33.64 millones. Sin embargo, para las cuentas sin CI es difícil confirmar si el mismo usuario poseía múltiples cuentas, por lo que el número exacto de víctimas reales aún no ha sido calculado. El equipo investigador indicó que la Comisión de Protección de Información Personal realizará un análisis detallado de la escala de la brecha en el futuro y publicará cifras específicas.
◇Atacante robó claves de acceso al entorno de desarrollo... Proyectos filtrados totalizan 30,35 GB
El equipo investigador hizo públicos la ruta de infiltración del atacante y el método de robo de información personal. Los resultados confirmaron que el atacante robó las «claves de acceso al entorno de desarrollo» de desarrolladores de Tving para infiltrarse tanto en el entorno de desarrollo como en el entorno de operación dentro del sistema.El atacante extrajo proyectos de desarrollo en dos ocasiones. En el primer ataque, exfiltró 14 proyectos, mientras que en el segundo ataque expuso 361 proyectos que permitían acceder al entorno de desarrollo. Los proyectos filtrados totalizaron 30,35 GB, incluyendo activos tecnológicos clave de Tving como códigos fuente para sistemas de recomendación de contenido personalizado, algoritmos de búsqueda, gestión de usuarios, sistemas de autenticación, procesamiento de pagos y operación de servicios premium.
De estos, 43 proyectos contenían en su código fuente «claves de acceso al entorno de operación» que permitían infiltrarse en el entorno operativo de Tving. Las contraseñas y identificadores de la base de datos (BD) donde se almacenan los datos de usuarios también se encontraban almacenados en texto plano sin encriptación.
Utilizando esta información, el atacante accedió a la BD el 30 de mayo pasado e intentó exfiltrar información personal. En ese momento, la tasa de utilización de la unidad central de procesamiento (CPU) del servidor de BD alcanzó el 100%, generando una alerta de actividad anómala, y Tving bloqueó la operación relacionada.
Antes esto, el atacante creó un servidor virtual interno utilizando una clave de acceso al entorno de operación diferente al día siguiente y lanzó un nuevo ataque. Transfirió 24 gigabytes (GB) de información de usuarios almacenados en la BD al servidor virtual mencionado y luego los exfiltró a un servidor externo, eliminando el servidor virtual para borrar rastros. En el segundo ataque, no se generaron alertas de actividad anómala a pesar del aumento en la carga de trabajo del servidor.
◇Tving presentaba deficiencias generales de seguridad... Solo «4 personas» en personal dedicado a protección de información
El equipo investigador concluyó que el sistema general de protección de información de Tving presentaba deficiencias en gestión de claves de acceso, control de permisos de acceso y detección de actividades anómalas, lo que agravó el incidente. Se confirmó que las claves de acceso a los entornos de desarrollo y operación fueron expuestas directamente en el código fuente, almacenadas en texto plano, y compartidas a través de mensajería interna corporativa. Todos los desarrolladores tenían permisos de acceso a la totalidad de proyectos de desarrollo, de modo que el robo de una única clave permitía acceder a todos los proyectos. El sistema carecía de mecanismos para detectar y responder en tiempo real ante actividades anómalas como picos de carga de CPU.Tving identificó la vulnerabilidad de «codificación fija» de claves de acceso en una prueba de piratería simulada en 2024, pero no implementó mejoras. El personal dedicado a protección de información ascendía solo a 4 personas, cifra insuficiente en comparación con 149 empleados de desarrollo y 265 empleados en total. Los registros de acceso de los nuevos equipos de red privada virtual (VPN) se conservaban solo durante aproximadamente 6 días, y se encontraron deficiencias en verificaciones de seguridad periódicas como la gestión de software antivirus en computadoras de trabajo. Además, Tving notificó al Instituto de Promoción de Internet de Corea (KISA) aproximadamente 29 horas después de detectar la brecha, violando la Ley de Comunicaciones de Red que estipula reportar dentro de 24 horas.
El MINC ordenó a Tving que presentara un plan de implementación de medidas de prevención de recurrencia conforme a los resultados de esta investigación antes de fin de mes. Tving implementará las medidas entre octubre y diciembre, mientras que el MINC verificará el cumplimiento a partir de enero del próximo año. En función de los resultados de la verificación, el MINC planea ordenar medidas correctivas de conformidad con la Ley de Comunicaciones de Red para cualquier aspecto que requiera mejora.
Por su parte, Tving está previsto que presente una declaración oficial el mismo día, junto con planes para reforzar la seguridad informática y esquemas de compensación para usuarios.
* Este artículo ha sido traducido por IA.